هک ۶.۳ میلیارد دلاری بایننس: بزرگترین سرقت تاریخ کریپتو از لپتاپ یک مهندس DevOps شروع شد
بایننس تأیید کرد حدود ۶.۳ میلیارد دلار از کیفپولهایش روی ده بلاکچین دزدیده شده؛ نقطهی ورود لپتاپ آلودهی یک مهندس DevOps بود، TRM و Chainalysis کرهی شمالی را مقصر میدانند و حدود ۳ میلیارد دلار فریز شده.
30 Oct 2026 · 4 min read · Security · Binance · Crypto · Hack · North Korea · Ethereum · EIP-7702 · DevOps
بزرگترین سرقت تاریخ کریپتو همین دیشب اتفاق افتاد: بایننس، بزرگترین صرافی رمزارز دنیا، تأیید کرد که حدود ۶.۳ میلیارد دلار دارایی از کیفپولهایش خارج شده. این عدد تقریباً چهار برابر رکورد قبلی، یعنی هک ۱.۵ میلیارد دلاری Bybit در فوریهی ۲۰۲۵ است. خبر با بیش از هزار امتیاز و ۶۰۰ کامنت صدر Hacker News بود و BBC، رویترز و CNBC هم پوششاش دادند.
چه اتفاقی افتاد؟
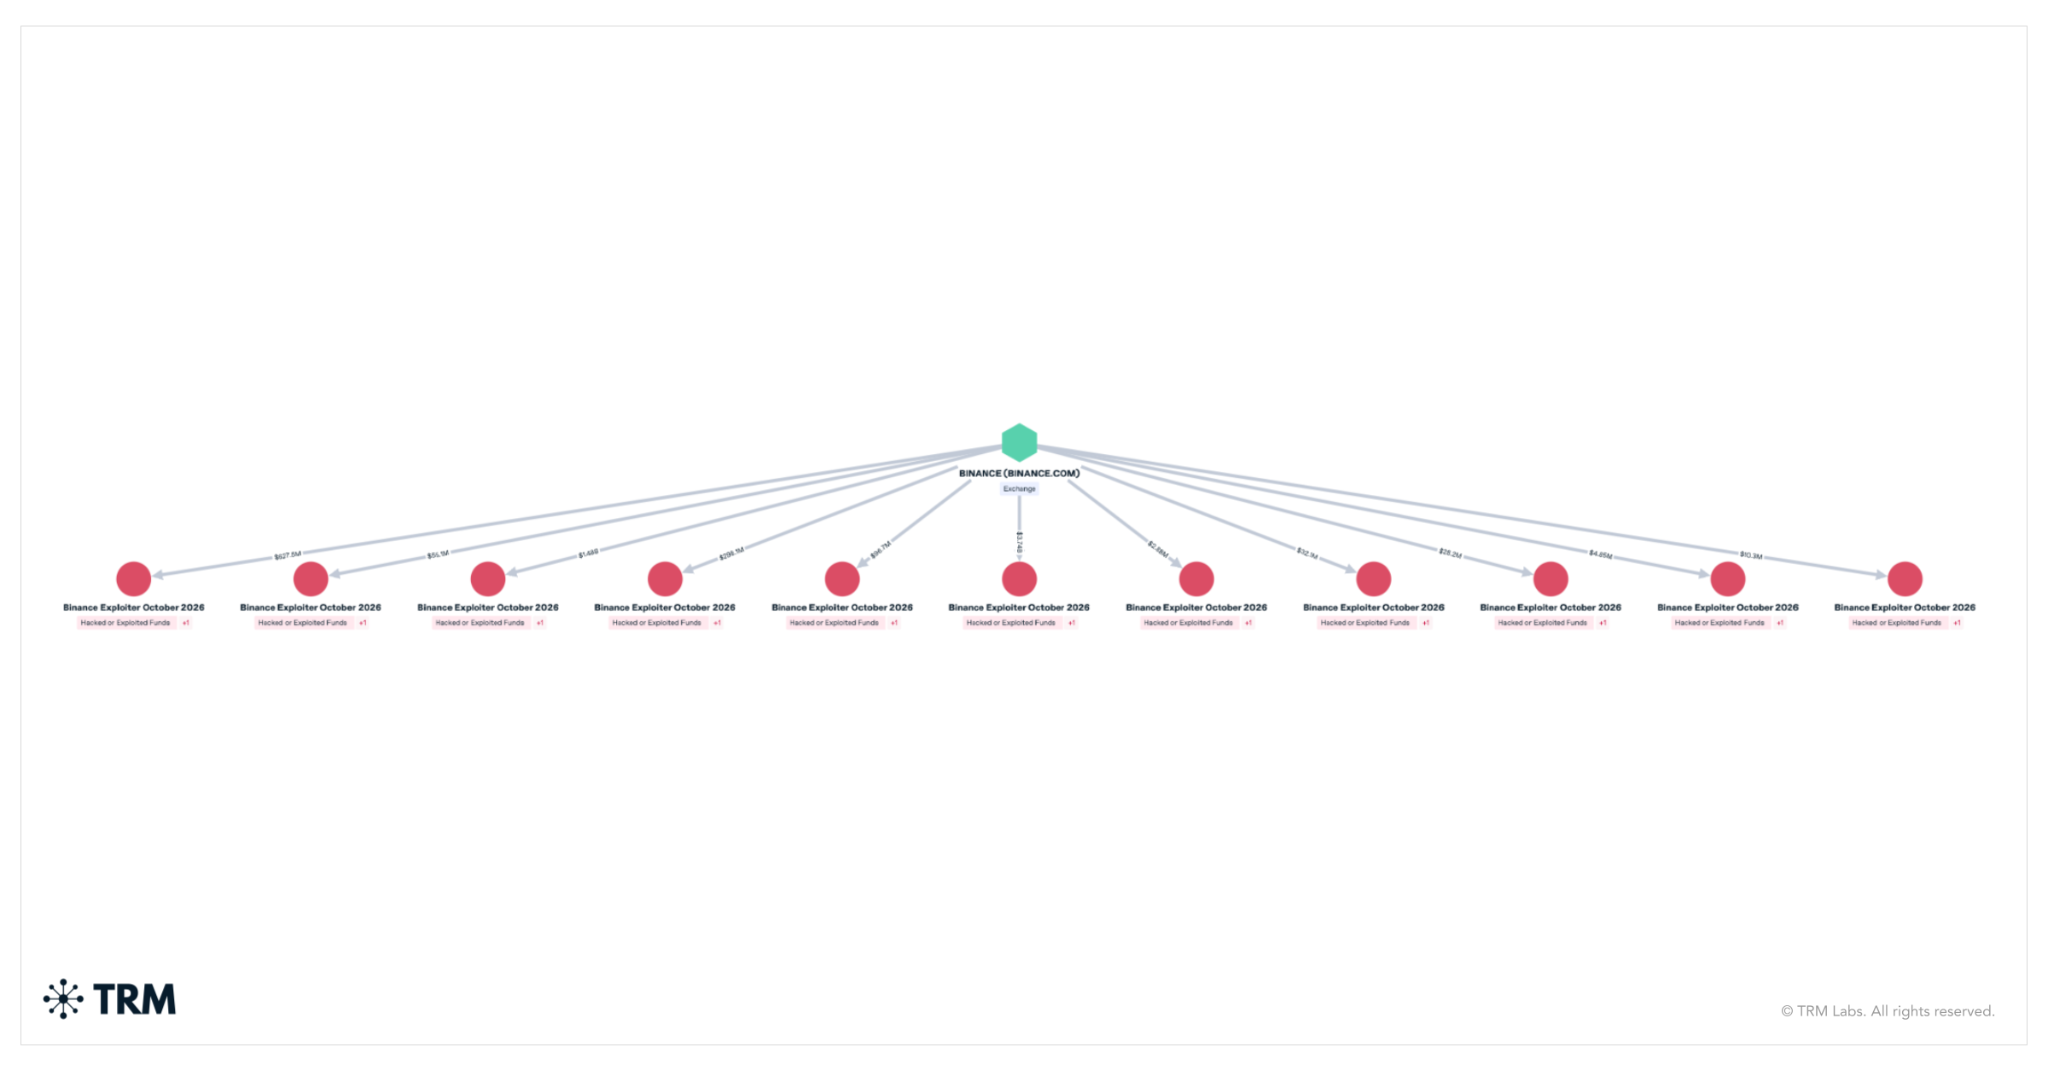
- عصر ۲۹ اکتبر (از حدود ساعت ۲۰:۰۵ به وقت UTC)، کیفپولهای بایننس روی ده بلاکچین (از جمله Ethereum، Bitcoin، Tron، XRP Ledger و Solana) موجودیشان را به آدرسهای یک مهاجم فرستادند؛ بیشترش در حدود ۲۰ دقیقه.
- طبق گزارش TRM Labs، سهم اتریوم حدود ۳.۷۹ میلیارد دلار بود، بیتکوین ۱۸٬۲۷۰ BTC (حدود ۱.۴۷ میلیارد دلار) و ترون حدود ۶۲۸ میلیون دلار.
- بایننس واریز و برداشت را موقتاً متوقف کرد و گفت همهی ضرر را از صندوق SAFU و منابع خود شرکت جبران میکند؛ یعنی به گفتهی خودش پول کاربران امن است.
نقطهی ورود: لپتاپ یک مهندس DevOps
بیانیهی رسمی بایننس میگوید بررسی اولیه نشان میدهد لپتاپ یک مهندس DevOps آلوده شده بود و مهاجم از آنجا به یک service container دسترسی گرفته و تراکنشهای برداشت غیرمجاز ثبت کرده. بایننس تأکید کرده هیچ نشانهای از نشت کلید خصوصی کیفپولها پیدا نکرده و گزارش فنی کامل (post-mortem) را بعداً منتشر میکند.
تحلیل TRM هم با همین جور درمیآید: کیفپولهایی با زنجیرهها، نوع کلید و طرح امضای متفاوت، همه در حدود نیم ساعت برای مهاجم امضای معتبر تولید کردند. نتیجهگیری TRM این است که مهاجم احتمالاً توانسته سیستم امضای hot wallet بایننس را وادار کند هر تراکنشی که میخواهد را امضا کند.
ترفند EIP-7702 روی اتریوم
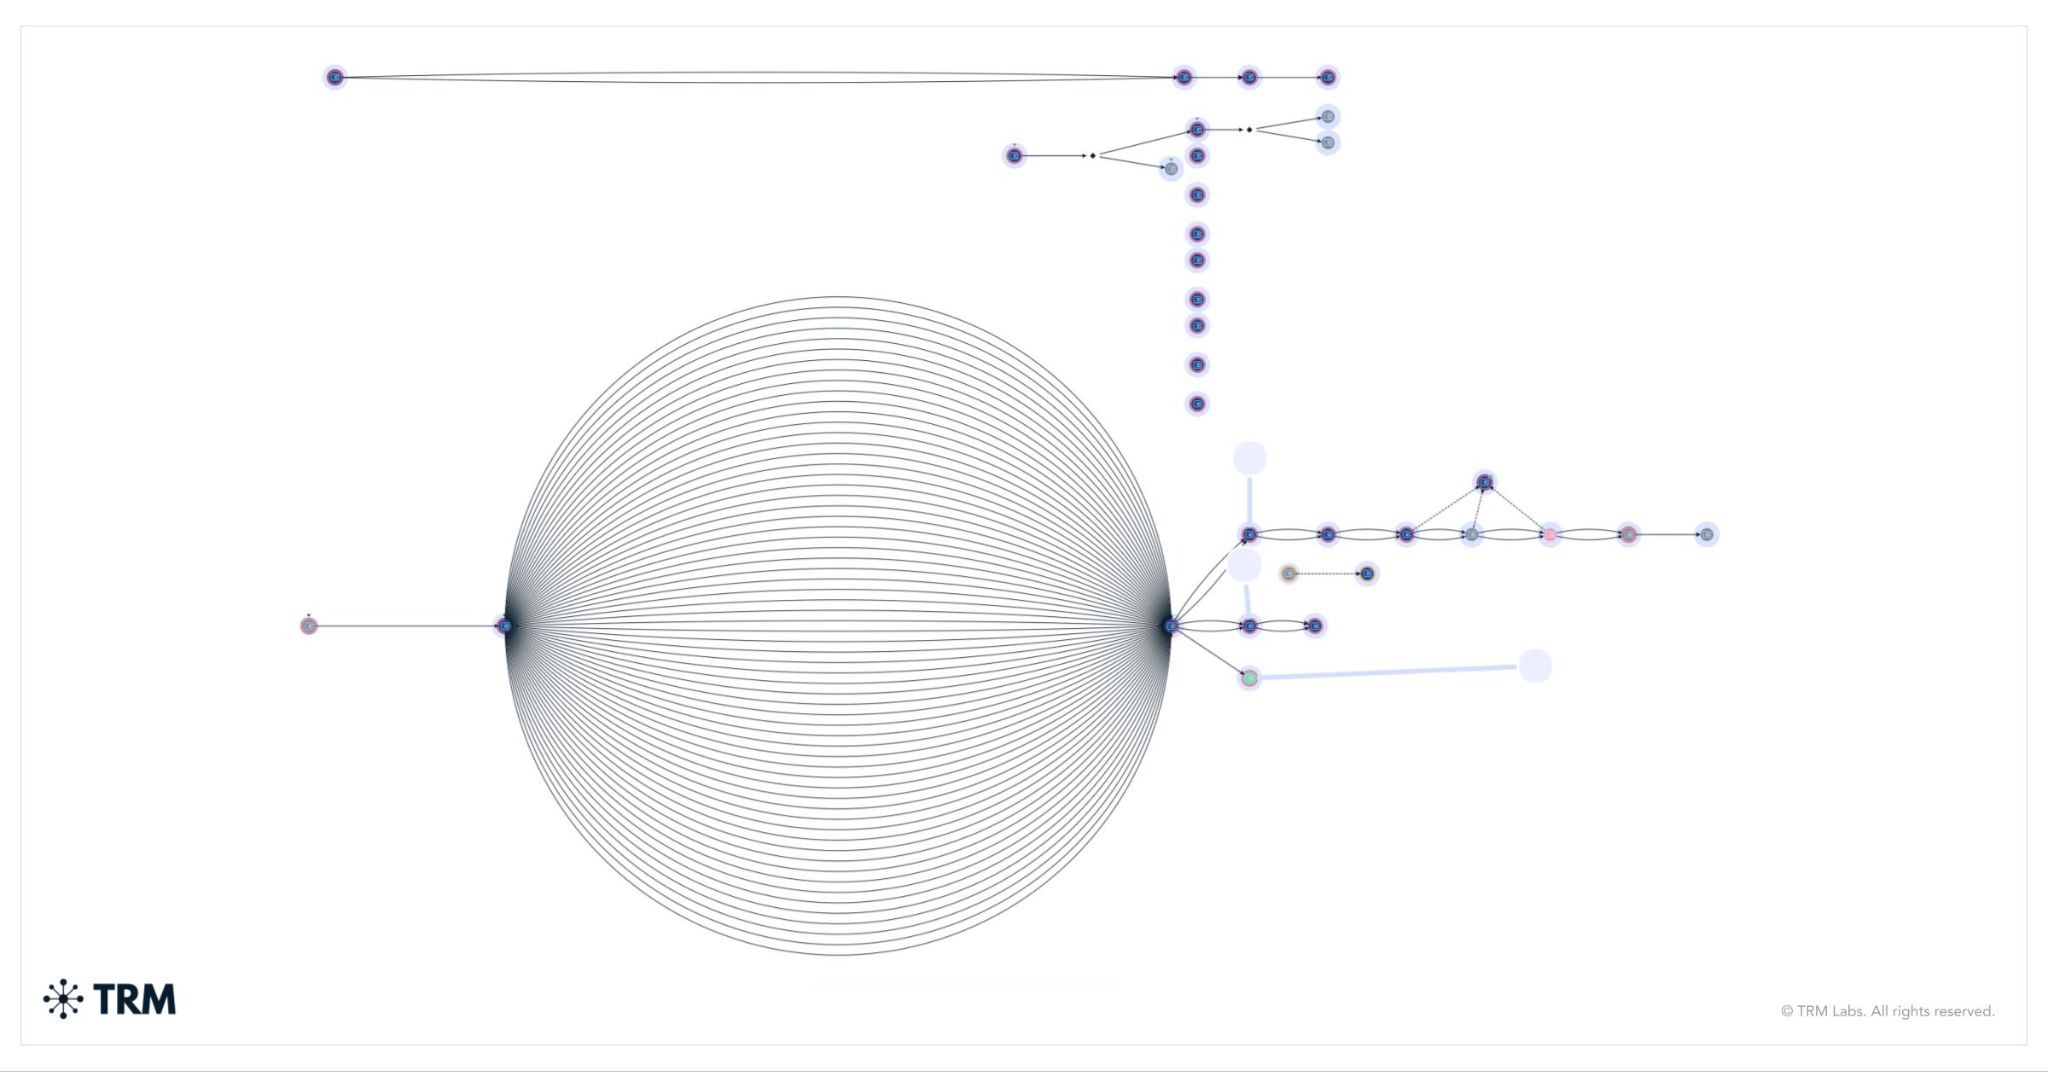
روی اتریوم، مهاجم از EIP-7702 (آمده با آپگرید Pectra در ۲۰۲۵) استفاده کرد که اجازه میدهد یک کیفپول معمولی کنترل رفتارش را به یک قرارداد هوشمند بسپارد. مهاجم یک تراکنش با ۵۰ مجوز از پیش امضاشده فرستاد، هرکدام برای یک nonce پشتسرهم، تا مطمئن شود حداقل یکی با شمارندهی در حال حرکت کیفپول جور درمیآید. یکی جور شد، hot wallet تبدیل به «جاروی» مهاجم شد و در یک تراکنش ۱۶۷٬۴۶۴ ETH و ۱.۶۱۵ میلیارد USDT خالی شد.
کار چه کسی بود و چقدر برگشت؟
TRM Labs و Chainalysis هر دو با «اطمینان بالا» حمله را به TraderTraitor، واحد هکری کرهی شمالی (زیرمجموعهی Lazarus) نسبت دادهاند؛ همان گروهی که FBI مسئول هک Bybit معرفیاش کرد. نشانهها آشناست: تأمین هزینهی کیفپول عملیاتی با Tornado Cash، آمادهسازی دستکم ۳۶ ساعته و حتی یک «تمرین» روی کیفپول تستی چهار ساعت قبل از حمله. البته این انتساب هنوز رسماً از طرف دولتها تأیید نشده.
Tether، Circle، Ripple و World Liberty Financial حدود ۲.۷ میلیارد دلار استیبلکوین را فریز کردند و شورای امنیتی Arbitrum هم بخشی از داراییها را از دسترس مهاجم خارج کرد. بایننس رقم فریزشده را حدود ۳ میلیارد دلار اعلام کرده. ولی مهاجم سریع استیبلکوینها را به ETH و BTC تبدیل کرد و طبق TRM هنوز بیش از ۴۲۰ هزار ETH و ۱۸٬۲۷۰ BTC در اختیار دارد که هیچ صادرکنندهای نمیتواند فریزشان کند.

نظر من
برای من جالبترین بخش ماجرا پول نیست، زنجیرهی حمله است: یک لپتاپ، یک container، و دسترسی به سیستمی که امضا میکند. هیچ کلید خصوصیای لو نرفته و لازم هم نبوده؛ وقتی سرویس امضاکننده هر چیزی را که از داخل شبکه بیاید امضا کند، کلید عملاً در دست مهاجم است. این درس برای هر تیمی است که سرویس پرداخت، CI/CD یا هر سیستم حساسی دارد: لپتاپ توسعهدهنده جزو سطح حمله است، نه بیرون از آن.
چیزی که بیشتر از همه تعجبم را برانگیخت، نبودِ محدودیت سرعت و سقف برداشت روی hot wallet است. خالی شدن کامل موجودی ده زنجیره در ۲۰ دقیقه یعنی هیچ ترمز خودکاری (rate limit، سقف برداشت، تأیید چندنفره برای تراکنشهای غیرعادی) سر راه نبود. و طنز تلخ ماجرا: در دنیایی که شعارش «بدون واسطه» است، چیزی که نصف پول را نجات داد دقیقاً واسطههای متمرکز بودند، یعنی Tether و Circle با دکمهی فریز. منتظر post-mortem بایننس میمانم؛ اگر شفاف باشد، احتمالاً یکی از آموزندهترین گزارشهای امنیتی سال میشود.
منابع: بیانیهی Binance، گزارش TRM Labs، BBC، CNBC، بحث Hacker News
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.