حمله زنجیره تأمین ConnectWise/SkyKick: نفوذ به تنانتهای Microsoft 365 با یک credential فروشنده
credential اپلیکیشن ConnectWise Cloud Backup (SkyKick سابق) لو رفت؛ Huntress دستکم ۱۶۲ تنانت آلوده را تأیید کرد، MFA بیاثر بود و سرویس بکآپ قطع شد.
17 Oct 2026 · 2 min read · امنیت · Microsoft 365 · ConnectWise · SkyKick · supply chain · MSP
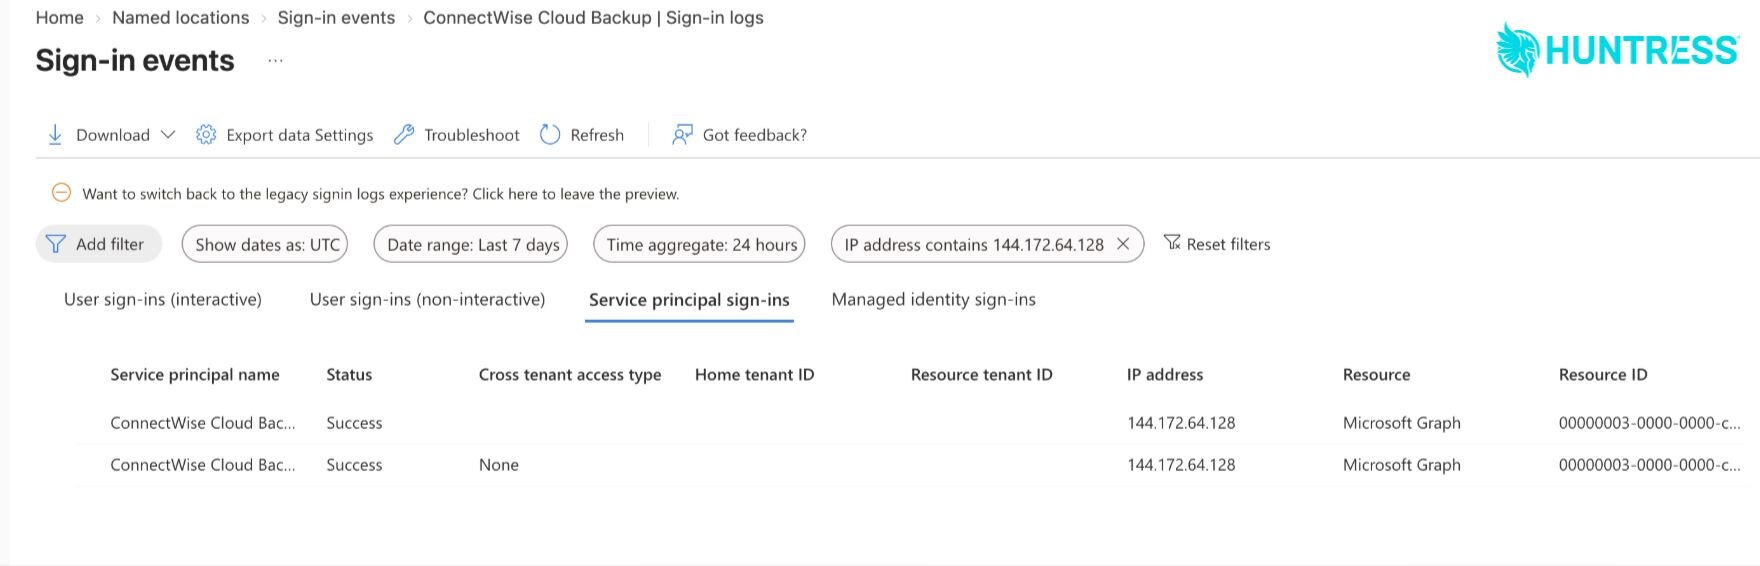
ConnectWise سرویس Cloud Backup (همان SkyKick سابق) را بعد از دسترسی غیرمجاز به هویتهای اپلیکیشن خاموش کرد؛ مهاجم با همان credential فروشنده وارد تنانتهای Microsoft 365 شده. Huntress دستکم ۱۶۲ تنانت آلوده را از لاگهای خود مایکروسافت تأیید کرده و مایکروسافت هم احراز هویت مشکوک از IP 144.172.64.128 در ۱۵ اکتبر را گزارش کرده است.
مدل حمله کلاسیک supply-chain برای MSPهاست: بکآپ M365 از طریق Entra ID یک service principal با دسترسی گسترده به ایمیل، OneDrive، SharePoint و Teams میگیرد. مهاجم secret/اپ را از سمت فروشنده بهدست آورد و مثل خود سرویس بکآپ به Graph لاگین کرد — بدون کاربر، بدون MFA. اسکریپت از لیست تنانتها رد شده؛ Todyl میگوید حتی امکان خواندن و نوشتن میل و فایلها را داشته.

Huntress در حدود ۵۰ تنانت دیده که اپهای Cloud Management نقشهایی مثل Exchange Administrator به خودشان دادهاند؛ در یک مورد اپ MS Teams خودش را Global Administrator کرده و به اپهای دیگر (حتی Huntress) client secret جدید تا ۲۰۲۸ اضافه کرده. این یعنی فقط قطع credential فروشنده کافی نیست — باید secretهای کاشتهشده را هم جارو کنید.
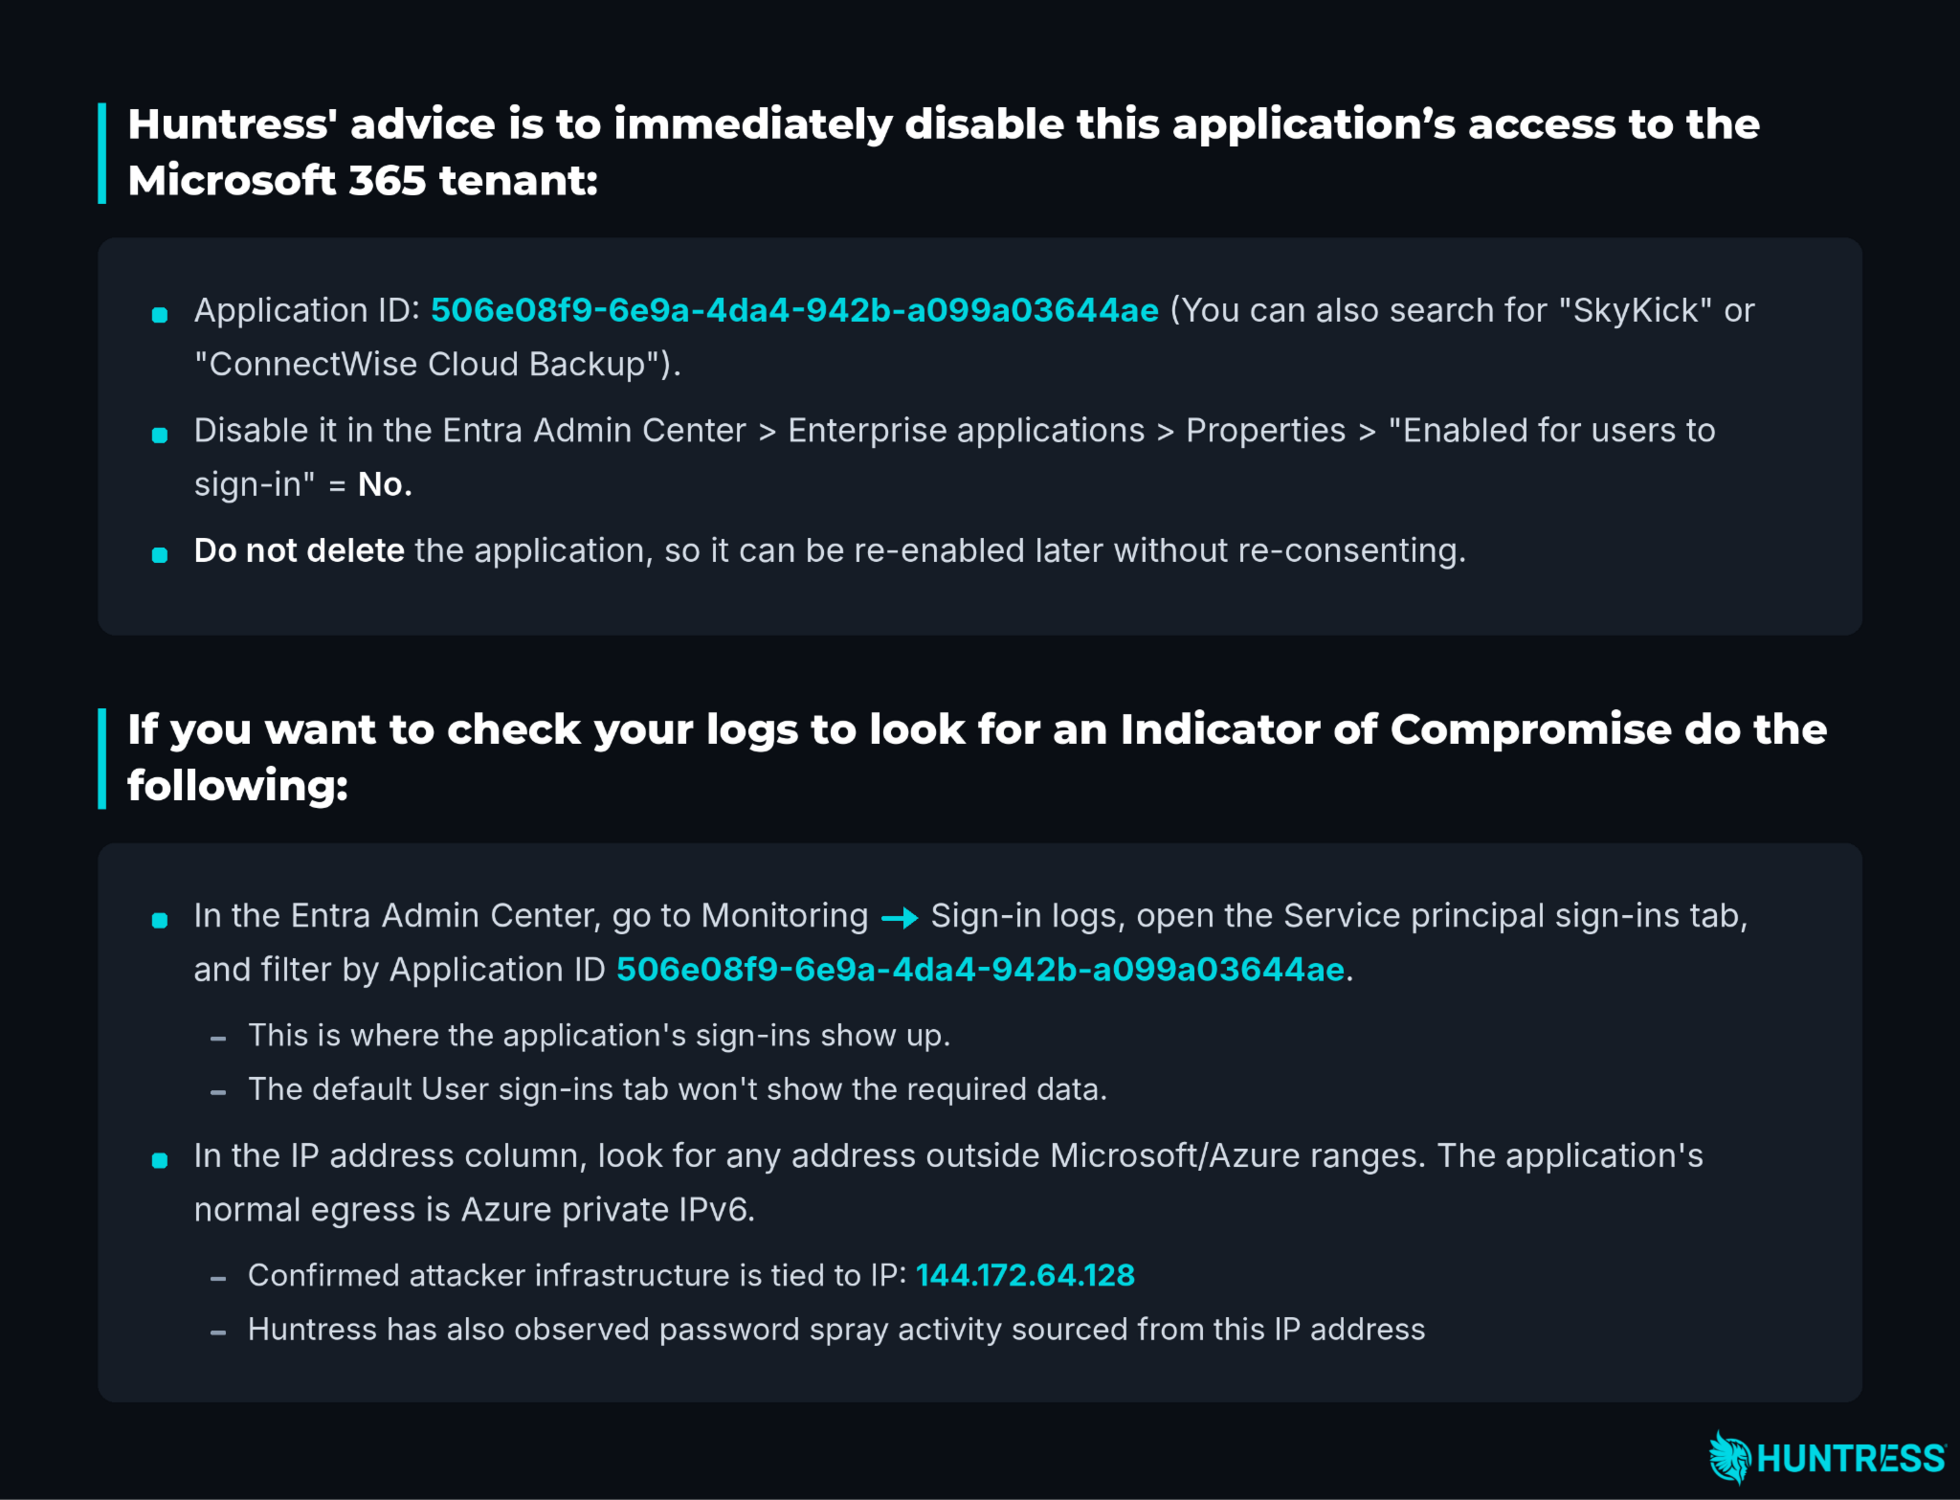
کار فوری اگر SkyKick/ConnectWise دارید: اپ 506e08f9-6e9a-4da4-942b-a099a03644ae و بقیه Cloud Management را در Enterprise applications disable کنید (نه delete)، لاگ Service principal sign-ins را برای IPهای غیر Azure چک کنید، و از ۱۳ اکتبر به بعد credentialهای همهی اپها را برای secret/certificate ناخواسته مرور کنید. ConnectWise میگوید آرشیو بکآپ رمزنگاریشده سالم مانده ولی تا رفع حادثه restore در دسترس نیست.
نظر من
این دقیقاً همان نقطهضعفی است که همیشه از SaaS بکآپ MSP میترسیم: یک secret در تنانت فروشنده، کلید همه مشتریهاست و MFA آدمها را دور میزند. اگر اپ شخص ثالث با Directory.ReadWrite.All یا نقش ادمین در تنانتت نشسته، حادثه فروشنده حادثه توست. همین الان لیست Enterprise applications را باز کن؛ بعداً دیر است.
منابع: BleepingComputer · Huntress · ConnectWise Advisory · The Hacker News
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.