OpenCode هک شد: کلیدهای API کاربران Console در یک حمله distillation افشا شد
OpenCode تأیید کرد نفوذ به یک سیستم قدیمی، کلیدهای OpenAI و Anthropic ذخیرهشده ۱.۴٪ از کاربران Console را افشا کرده و این حمله به distillation مربوط است. اگر کلید در OpenCode ذخیره کردهاید، همین الان عوضش کنید.
17 Oct 2026 · 3 min read · OpenCode · امنیت · نشت داده · API Key · هوش مصنوعی · ایجنت کدنویسی · distillation · OpenAI · Anthropic
OpenCode، همان ایجنت کدنویسی متنباز که چند وقت پیش نسخه ۲ آن را اینجا بررسی کردیم، رسماً تأیید کرد که دیشب هک شده. طبق پست رسمی OpenCode در X، این نفوذ به یک «حمله distillation در مقیاس بزرگ» مربوط است و ۱.۴٪ از کاربران OpenCode Console را تحت تأثیر قرار داده؛ یعنی آن دسته از کاربرانی که provider خارجی (کلید API شرکتهایی مثل OpenAI و Anthropic) را به حسابشان وصل کرده بودند.
چه اتفاقی افتاد؟
ماجرا قبل از بیانیه رسمی لو رفت. امروز عصر Matt Johansen، پژوهشگر امنیت، در X نوشت که کاربران OpenCode ایمیل هشدار نفوذ گرفتهاند و چند نفر به او پیام دادهاند که کلیدهای APIشان دارد هزینه بالا میآورد. کمی بعد اسکرینشات همان ایمیل در r/opencode پخش شد.
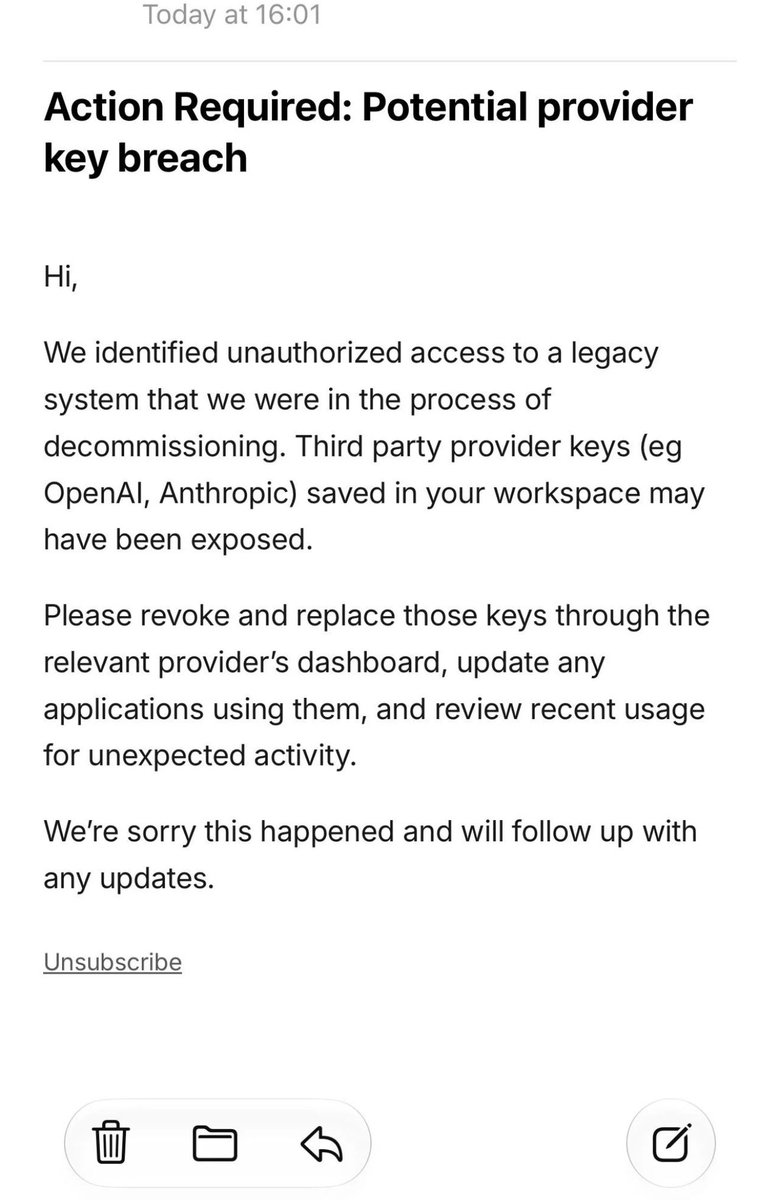
متن ایمیل کوتاه است: OpenCode «دسترسی غیرمجاز به یک سیستم قدیمی (legacy) که در حال از رده خارج کردنش بودیم» را شناسایی کرده و کلیدهای provider شخص ثالث (مثل OpenAI و Anthropic) که در workspace ذخیره شده بودند ممکن است افشا شده باشند. از کاربران خواسته شده کلیدها را از داشبورد هر provider باطل و جایگزین کنند، اپلیکیشنهایی را که از آنها استفاده میکنند بهروز کنند و مصرف اخیر را برای فعالیت مشکوک بررسی کنند.
بعد از آن، OpenCode در بیانیه رسمی گفت همه کاربران آسیبدیده صبح امروز ایمیل گرفتهاند و اگر ایمیلی نگرفتهاید، جزو آسیبدیدهها نیستید. حادثه هنوز ادامه دارد، جزئیات بیشتری فعلاً منتشر نمیشود و تیم با Anthropic، OpenAI و Google برای رفع مشکل همکاری میکند.

حمله distillation یعنی چه؟
در دنیای AI، distillation یعنی کسی میلیونها درخواست به یک مدل قوی بفرستد، خروجیها را جمع کند و با آنها یک مدل کپی آموزش بدهد. آزمایشگاههای بزرگ این کار را در شرایط استفادهشان ممنوع کردهاند و حسابهای مشکوک را میبندند؛ پس مهاجمها دنبال کلیدهای API دیگران میگردند تا هم هزینه را گردن قربانی بیندازند و هم شناسایی نشوند. OpenCode هنوز توضیح نداده دقیقاً کلیدهای دزدیدهشده چطور استفاده شدهاند، ولی چند کاربر در X و Reddit از هزینههای غیرمجاز از چند ده تا چند صد دلار روی حساب OpenAI و Anthropic خود خبر دادهاند.
اگر از OpenCode استفاده میکنید
- اگر هر وقت کلید OpenAI، Anthropic، Google یا OpenRouter را در OpenCode Console ذخیره کردهاید، همین الان آن را revoke کنید و کلید تازه بسازید، حتی اگر ایمیل نگرفتهاید.
- داشبورد مصرف هر provider را برای ۴۸ ساعت گذشته چک کنید.
- سقف خرج (spend limit) و هشدار مصرف بگذارید.
- حواستان به ایمیلهای فیشینگ «کلیدتان را عوض کنید» باشد؛ بعد از هر خبر نفوذ، نسخههای جعلیاش زود پیدا میشوند.
- اگر OpenCode را فقط لوکال و با کلیدهای محلی یا مدلهای لوکال اجرا میکنید و چیزی در Console ذخیره نکردهاید، طبق گفته OpenCode این ماجرا به شما مربوط نیست.
نظر من
به نظرم مهمترین کلمه در این ایمیل «legacy» است. سیستمی که قرار بود خاموش شود ولی هنوز کلیدهای واقعی مشتریها را نگه میداشت. این تکراریترین الگوی نفوذ در صنعت ماست: سرویس قدیمی که کسی دیگر مالکش نیست، مانیتور نمیشود، ولی داده حساس رویش مانده. وقتی سیستمی را decommission میکنید، اول داده و secretها را پاک کنید، بعد سراغ بقیه کارها بروید.
درس دوم برای ما توسعهدهندهها: کلید API مدلهای زبانی الان عملاً کارت اعتباری است، و بازار سیاهش هم به لطف distillation داغ است. هر ابزاری که کلیدتان را روی سرور خودش نگه میدارد، یک سطح حمله جدید است. برای هر ابزار کلید جدا بسازید، سقف خرج بگذارید و اگر ابزار امکان اجرای لوکال یا BYOK بدون ذخیره سمت سرور دارد، همان را ترجیح بدهید. با این حال، اینکه OpenCode ظرف چند ساعت به کاربران ایمیل زد و عمومی تأیید کرد قابل احترام است؛ حالا باید دید گزارش کامل حادثه چه میگوید.
منابع: بیانیه رسمی OpenCode در X · پست Matt Johansen · اسکرینشات ایمیل از Rob Hamilton
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.