AdFection: جاسوسافزار Candiru فقط با نمایش یک تبلیغ هدفمند نصب میشد
Citizen Lab برای اولین بار نشان داد جاسوسافزار مزدور Candiru از طریق تبلیغات هدفمند و بدون کلیک روی دستگاههای الجزیره نصب شده؛ شرکت Discover-Tech با پلتفرم Controlium در ۷۵ هزار اپ و ۱۲۰ هزار سایت تبلیغ نمایش داده است.
17 Oct 2026 · 4 min read · امنیت · جاسوس افزار · zero-click · Citizen Lab · Candiru · تبلیغات آنلاین · حریم خصوصی
Citizen Lab دانشگاه تورنتو گزارشی منتشر کرده که به نظرم یکی از مهمترین گزارشهای امنیتی امسال است: اولین تأیید فنی و عمومی اینکه جاسوسافزار مزدور (mercenary spyware) از طریق تبلیغات هدفمند و بدون هیچ کلیکی روی دستگاه قربانی نصب شده است. یعنی کاربر فقط یک سایت را باز کرده یا یک اپ معمولی را اجرا کرده و همین که تبلیغ رندر شده، آلوده شده است. اسم این تکنیک را گذاشتهاند AdFection.
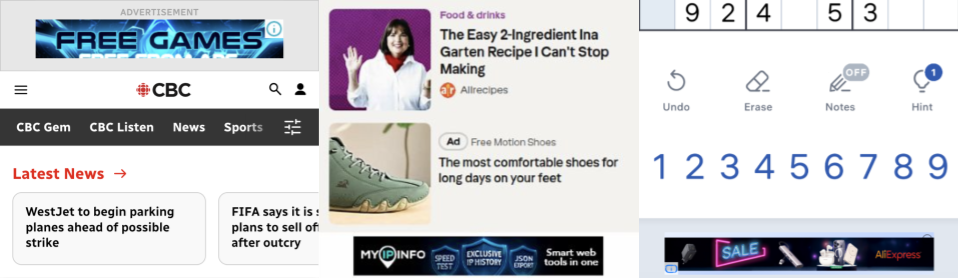
چه اتفاقی افتاد؟
- قربانی تأییدشده: دستکم ۴۵ دستگاه در شبکه خبری الجزیره در سالهای ۲۰۲۴ و ۲۰۲۵ هدف این حملات بودهاند و Citizen Lab آن را با اطمینان بالا به جاسوسافزار Candiru (که حالا اسمش را به Integrity Labs تغییر داده) نسبت میدهد.
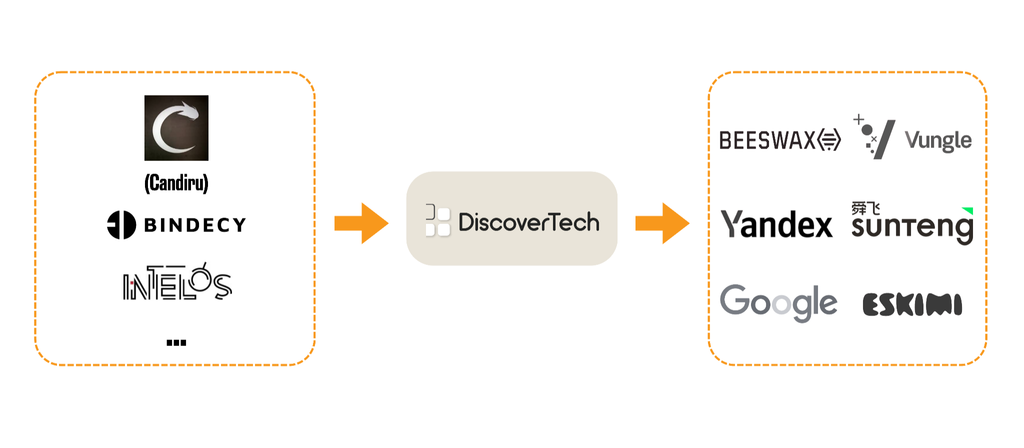
- خریدار تبلیغات: یک شرکت اسرائیلی به اسم Discover-Tech که ظاهراً یک شرکت تبلیغاتی عادی است، ولی طبق گزارش عملاً پلی بین صنعت جاسوسافزار و اکوسیستم تبلیغات آنلاین است.
- پلتفرم Controlium: این شرکت پنلی به اسم Controlium دارد که مشتریها با آن میتوانند یک فرد مشخص را با Mobile Advertising ID (iOS یا اندروید)، کوکی یا IP انتخاب کنند و در لحظه نمایش تبلیغ، دستگاهش را پروفایل یا آلوده کنند.
مکانیزم چطور کار میکند؟
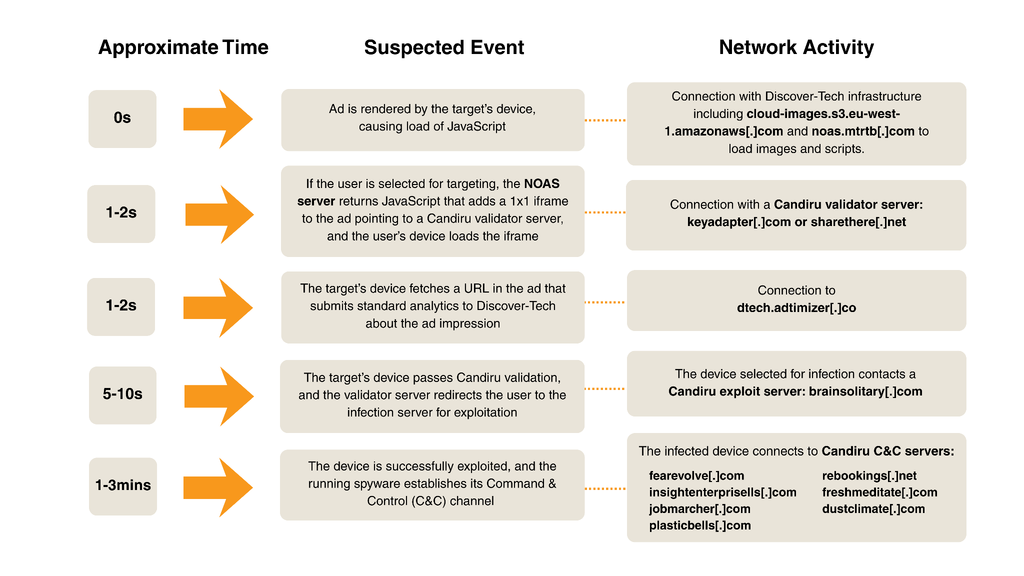
وقتی تبلیغی در یک سایت یا اپ نمایش داده میشود، پشتش یک مزایده لحظهای (Real-Time Bidding) است و درخواست مزایده کلی اطلاعات درباره کاربر حمل میکند: شناسه تبلیغاتی دستگاه، IP، موقعیت مکانی و مشخصات اپ. از طرف دیگر خود تبلیغ فقط عکس نیست و میتواند HTML و JavaScript اجرا کند. تبلیغهای Discover-Tech یک تگ اسکریپت داشتند که به سرور خود شرکت (به اسم NOAS) وصل میشد و شناسه کاربر را میفرستاد. اگر کاربر هدف بود، کد جاوااسکریپت برمیگشت و اگر نبود، یک پاسخ خالی صفر بایتی. اینطوری هیچ کد مخربی مستقیم به شبکههای تبلیغاتی تحویل داده نمیشد که آنها بتوانند شناساییاش کنند.
مقیاس ماجرا
محققان به سروری از Discover-Tech رسیدند که نزدیک ۴ میلیارد رکورد مزایده را منتشر کرده بود. طبق این دادهها، فقط در چهار ماه، تبلیغهایی با اسکریپت مهاجم در ۷۵٬۳۷۳ اپ اندروید و iOS و ۱۲۰٬۷۶۸ وبسایت نمایش داده شدهاند؛ از MX Player و Viber و Truecaller گرفته تا Yahoo Mail و Opera Mini و Duolingo. این شرکت حتی در فهرست فروشندگان «تأییدشده» گوگل و IAB Europe بوده و از طریق گوگل، Yandex و Beeswax تبلیغ میفروخته است. Confiant که همزمان روی همین پرونده کار کرده، نشانههایی از نمایش این تبلیغها در شبکه وزارت دفاع آمریکا، دیوان کیفری بینالمللی و آژانس بینالمللی انرژی اتمی هم پیدا کرده است.
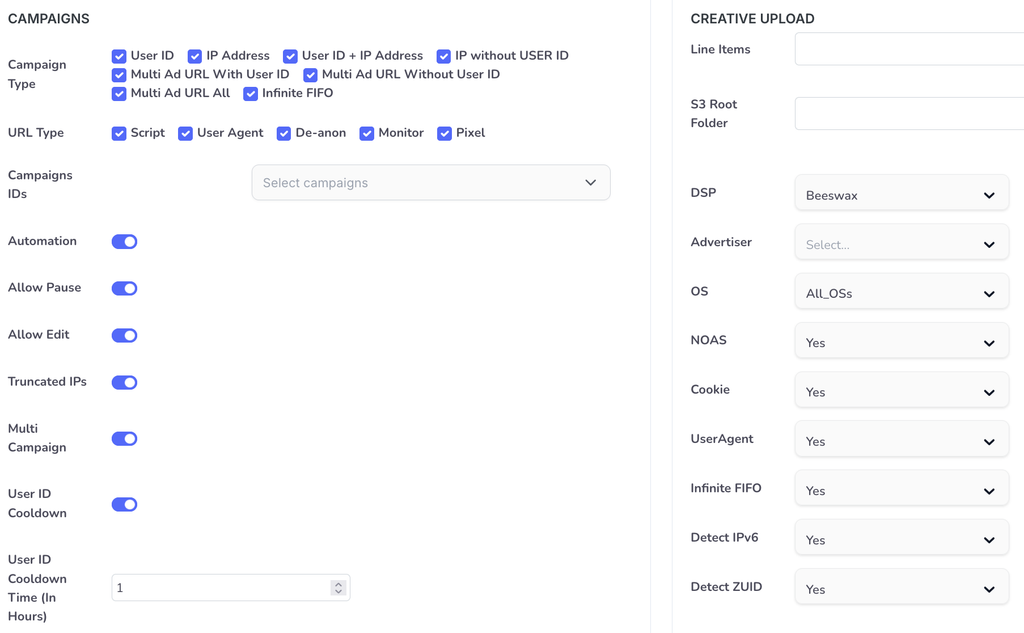
بعد از افشای یافتهها، گوگل، IAB Europe، Beeswax، Vungle (Liftoff) و Eskimi دسترسی Discover-Tech را قطع یا معلق کردند. گزارش جزئیات آسیبپذیریهای استفادهشده را منتشر نکرده و Ars Technica حدس میزند احتمالاً zero-dayهایی بودهاند که حالا وصله شدهاند.
چطور ریسک را کم کنیم؟
- یک ad blocker معتبر روی مرورگر نصب کنید و اگر میتوانید روی شبکه (مثلاً روتر خانه یا DNS) هم تبلیغ را بلاک کنید.
- شناسه تبلیغاتی موبایل (Advertising ID) را مرتب ریست کنید و ردیابی تبلیغاتی را در تنظیمات iOS و اندروید خاموش کنید.
- سیستمعامل، مرورگر و اپها را سریع آپدیت کنید؛ زنجیره zero-click معمولاً روی باگهای مرورگر و WebView سوار است.
نظر من
سالها امنیتیها میگفتند «تبلیغات آنلاین یعنی اجرای کد غریبه روی دستگاه شما» و خیلیها این را اغراق میدانستند. این گزارش دقیقاً همان سناریوی بدبینانه را با شواهد نشان میدهد: زیرساختی که برای هدفگیری دقیق یک نفر ساخته شده تا کفش بفروشد، به همان دقت میتواند یک خبرنگار را برای نصب جاسوسافزار هدف بگیرد. نکته ترسناکتر این است که این شرکت در فهرستهای «تأییدشده» گوگل و IAB بوده؛ یعنی مدل اعتماد صنعت تبلیغات عملاً هیچ فیلتر واقعی ندارد.
به نظرم از این به بعد ad blocker دیگر فقط ابزار راحتی نیست، یک لایه امنیتی است؛ همان چیزی که NSA و CISA هم سالهاست برای دستگاههای دولتی توصیه میکنند. برای ما برنامهنویسها هم درس روشنی دارد: اگر در اپتان SDK تبلیغاتی یا WebView بیقید دارید، دارید به دهها شرکت ناشناس اجازه اجرای کد روی دستگاه کاربرتان میدهید. آن را جدی بگیرید.
منابع: گزارش Citizen Lab و Ars Technica
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.