افزونهی رسمی Claude Code در مارکتپلیس Cursor آلوده شد: بکدور SSH روی لپتاپ ۵ هزار توسعهدهنده
نسخهی جعلی 2.1.313 افزونهی Claude Code با شناسهی رسمی Anthropic حدود ۱۱ ساعت در مارکتپلیس Cursor بود و کلید SSH مهاجم، تونل معکوس و ماندگاری روی سیستم نصب میکرد. چه شد و چه باید کرد.
30 Oct 2026 · 3 min read · Security · Supply Chain · Claude Code · Cursor · Anthropic · VS Code · Backdoor · SSH
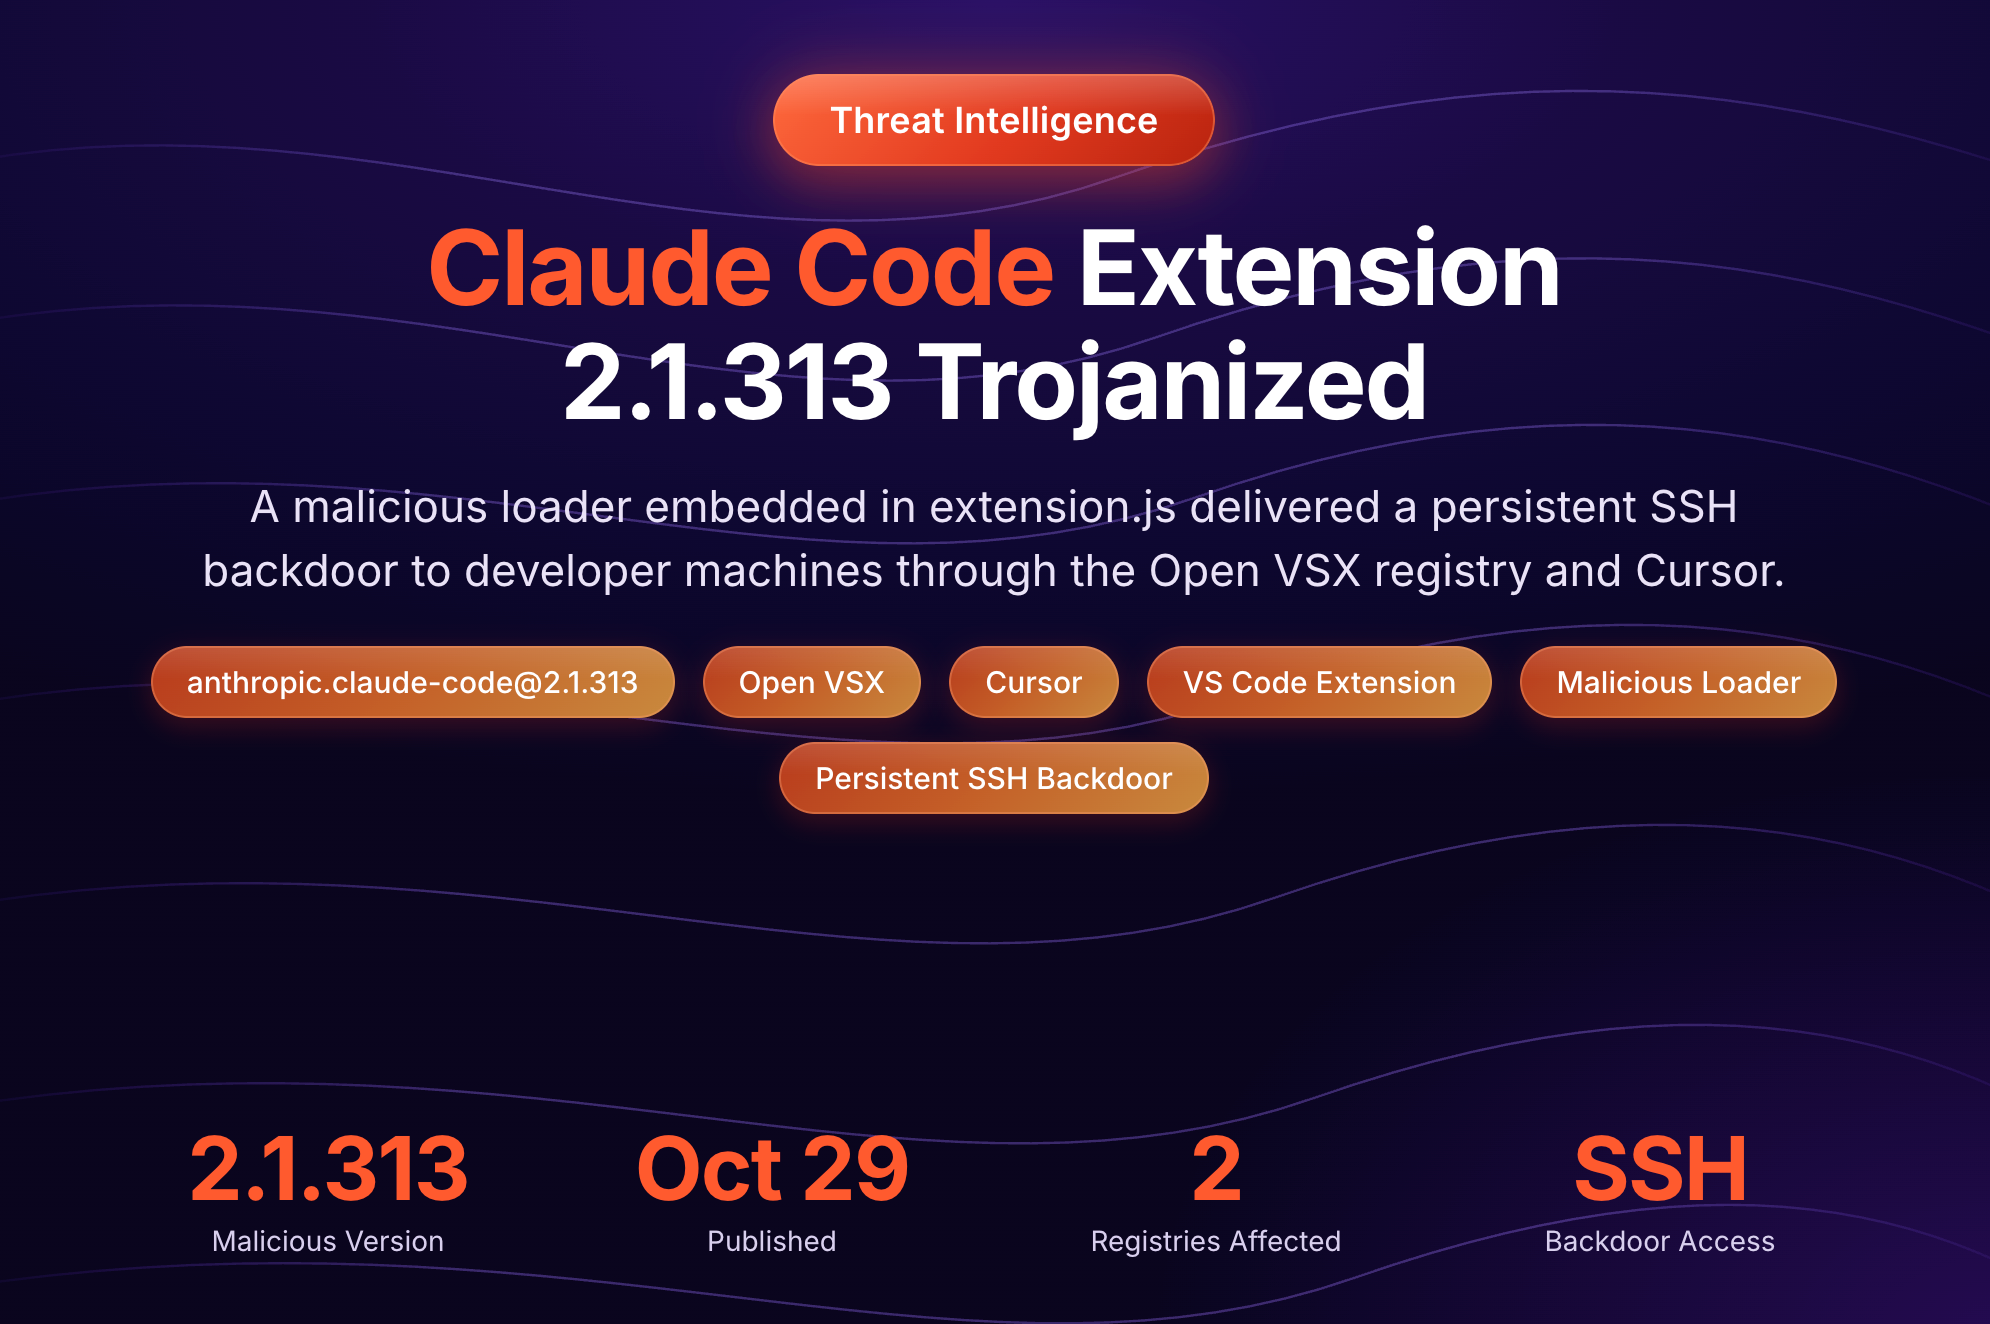
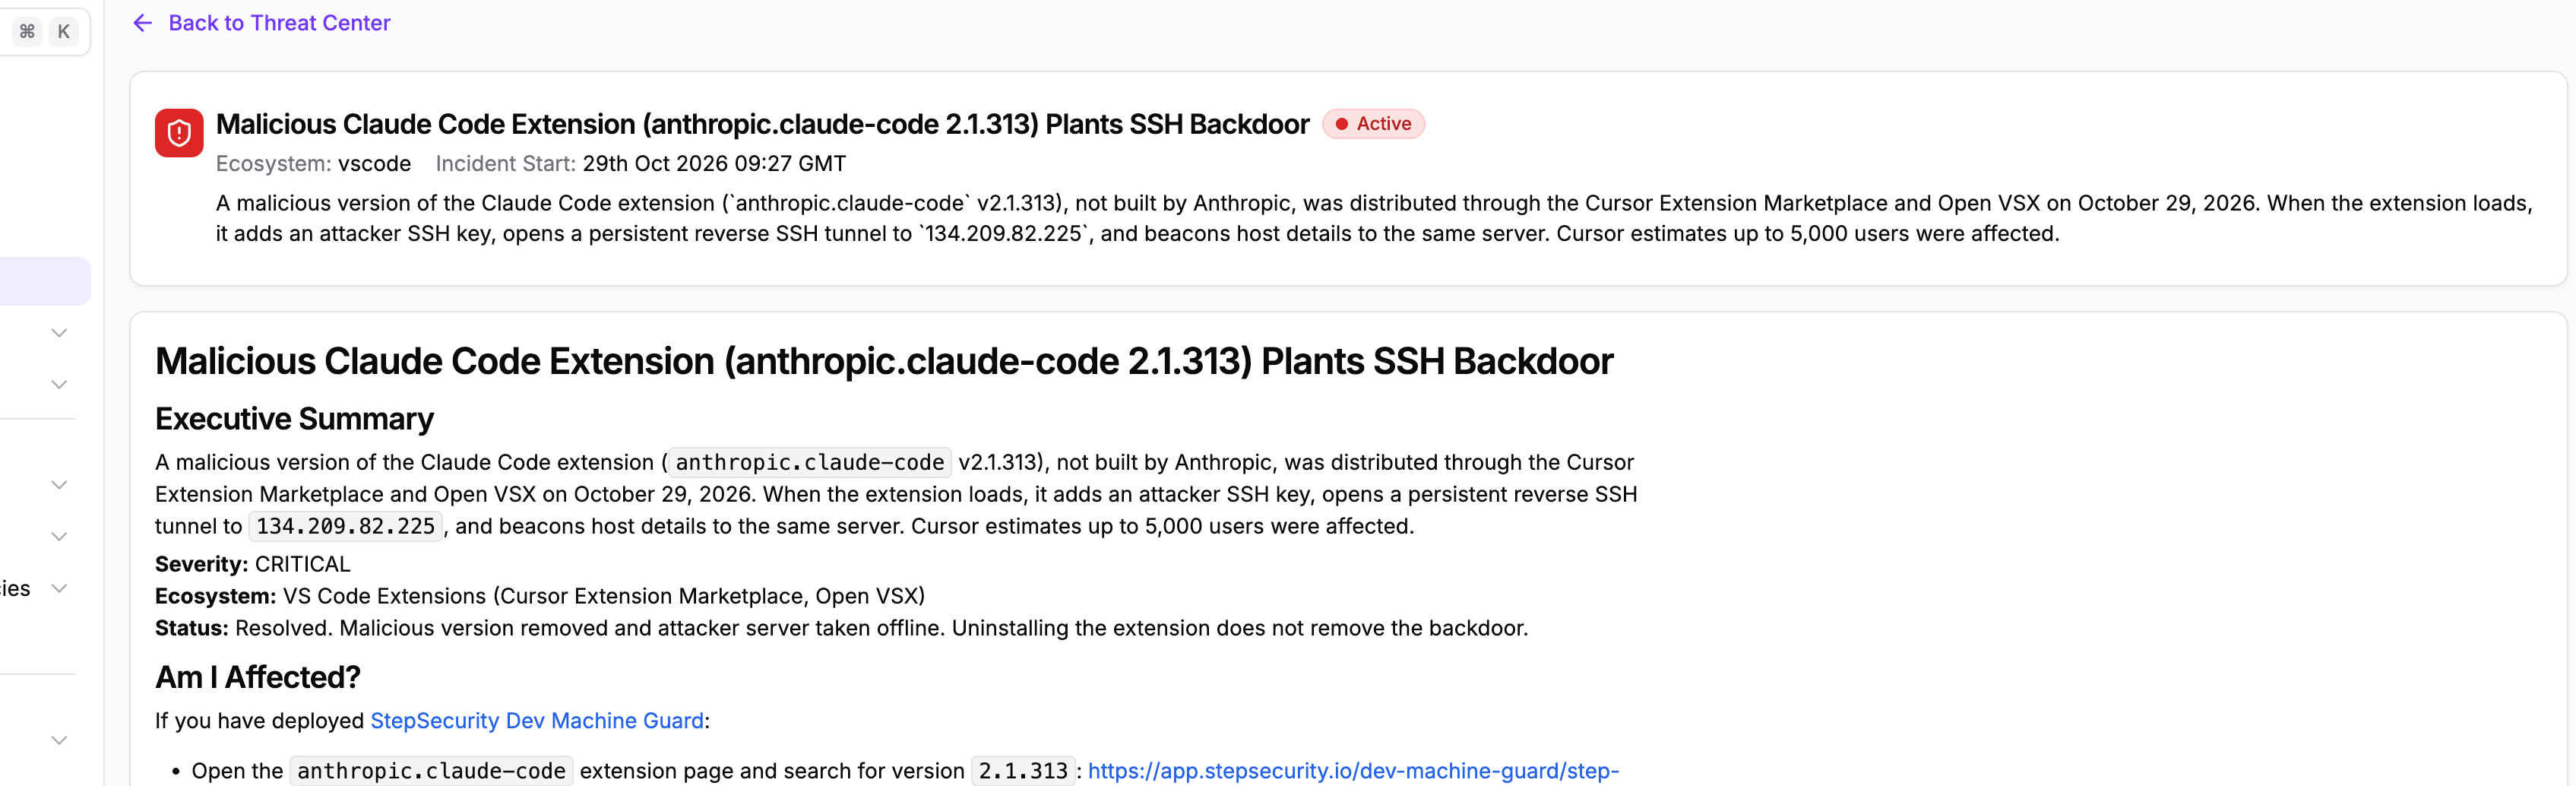
دیروز (۲۹ اکتبر) یک نسخهی آلوده از افزونهی رسمی Claude Code for VS Code با شناسهی واقعی anthropic.claude-code و شمارهی نسخهی 2.1.313 حدود ۱۱ ساعت در مارکتپلیس افزونههای Cursor در دسترس بود. این نسخه را Anthropic نساخته بود، ولی چون زیر شناسهی اصلی منتشر شد، برای کاربر یک آپدیت معمولی به نظر میرسید. Cursor میگوید حداکثر ۵٬۰۰۰ کاربر آن را گرفتهاند. این خبر امروز با بیش از ۴۷۰ امتیاز به صدر Hacker News رسید.
دقیقاً چه اتفاقی افتاد؟
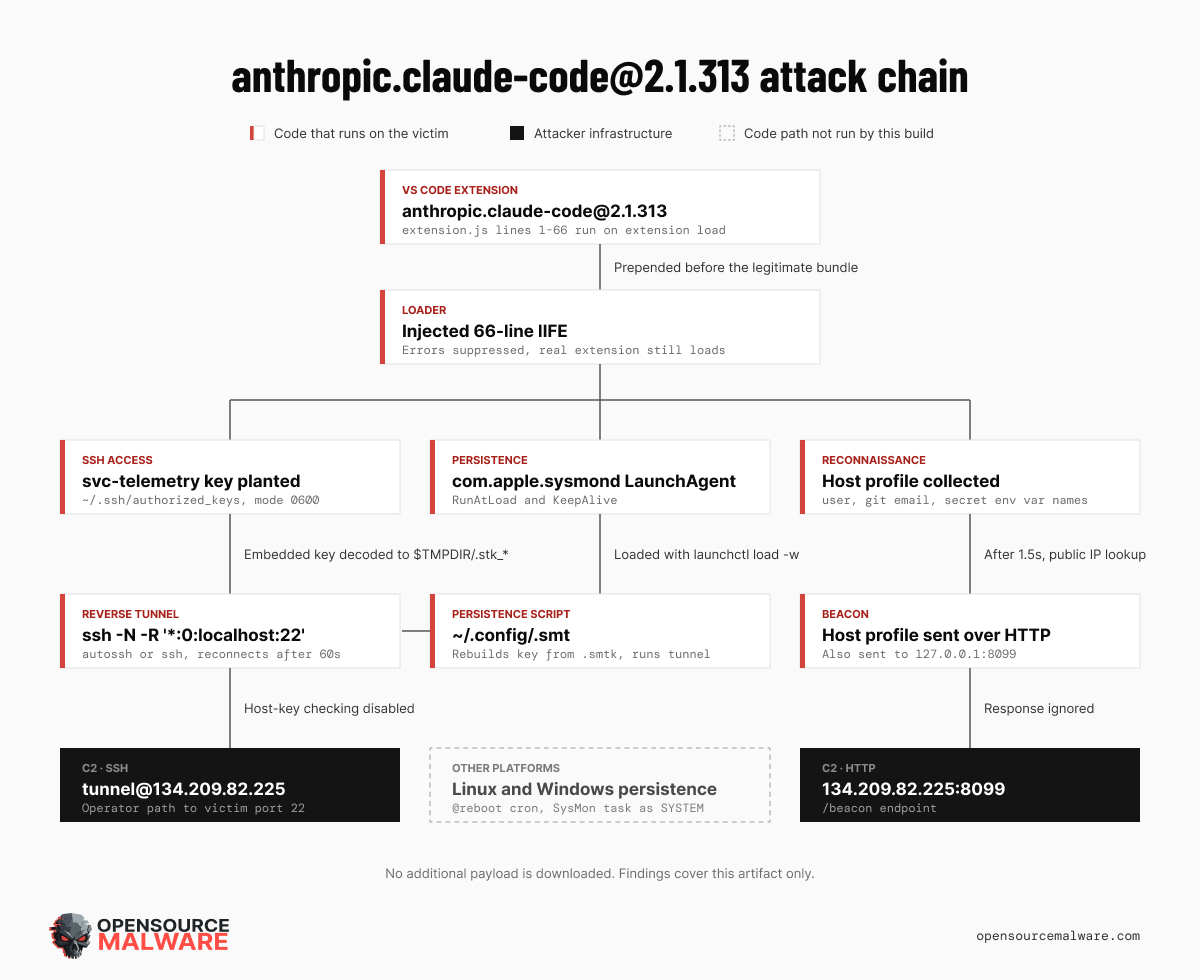
بسته کاملاً شبیه نسخهی اصلی بود و فقط فایل extension.js فرق داشت: یک لودر ۶۶ خطی به اول آن چسبانده شده بود که به محض لود شدن افزونه اجرا میشد. لازم نبود با Claude حرف بزنید یا روی چیزی کلیک کنید. این لودر چهار کار میکرد:
- یک کلید SSH متعلق به مهاجم با کامنت
svc-telemetryرا به~/.ssh/authorized_keysاضافه میکرد. - سعی میکرد سرویس SSH را روشن کند و یک تونل معکوس SSH به سرور
134.209.82.225باز کند که هر ۶۰ ثانیه دوباره وصل میشد. - برای ماندگاری، روی مک یک LaunchAgent با اسم جعلی
com.apple.sysmond، روی لینوکس یک cron از نوع@rebootو روی ویندوز یک Scheduled Task یا اسکریپت Startup میساخت. - اطلاعات سیستم شامل hostname، نام کاربری، ایمیل Git، IP عمومی و اسم متغیرهای محیطی شبیه KEY، TOKEN و SECRET را (بدون مقدارشان) برای مهاجم میفرستاد تا بداند کدام ماشین ارزش بیشتری دارد.
جالب اینکه بدافزار باگ داشت. طبق تحلیل Phorion، روی مک بررسی وضعیت Remote Login بدون دسترسی ادمین خطا برمیگرداند و اسکریپت آن خطا را با «SSH روشن است» اشتباه میگرفت، پس اصلاً سعی نمیکرد SSH را فعال کند. Cursor هم میگوید روی بیشتر سیستمهای مک و ویندوز فعالسازی SSH بدون دسترسی ادمین شکست میخورد. ولی کلید مهاجم اضافه میشد، ماندگاری نصب میشد و اطلاعات سیستم ارسال میشد.
واکنش Cursor و بقیه
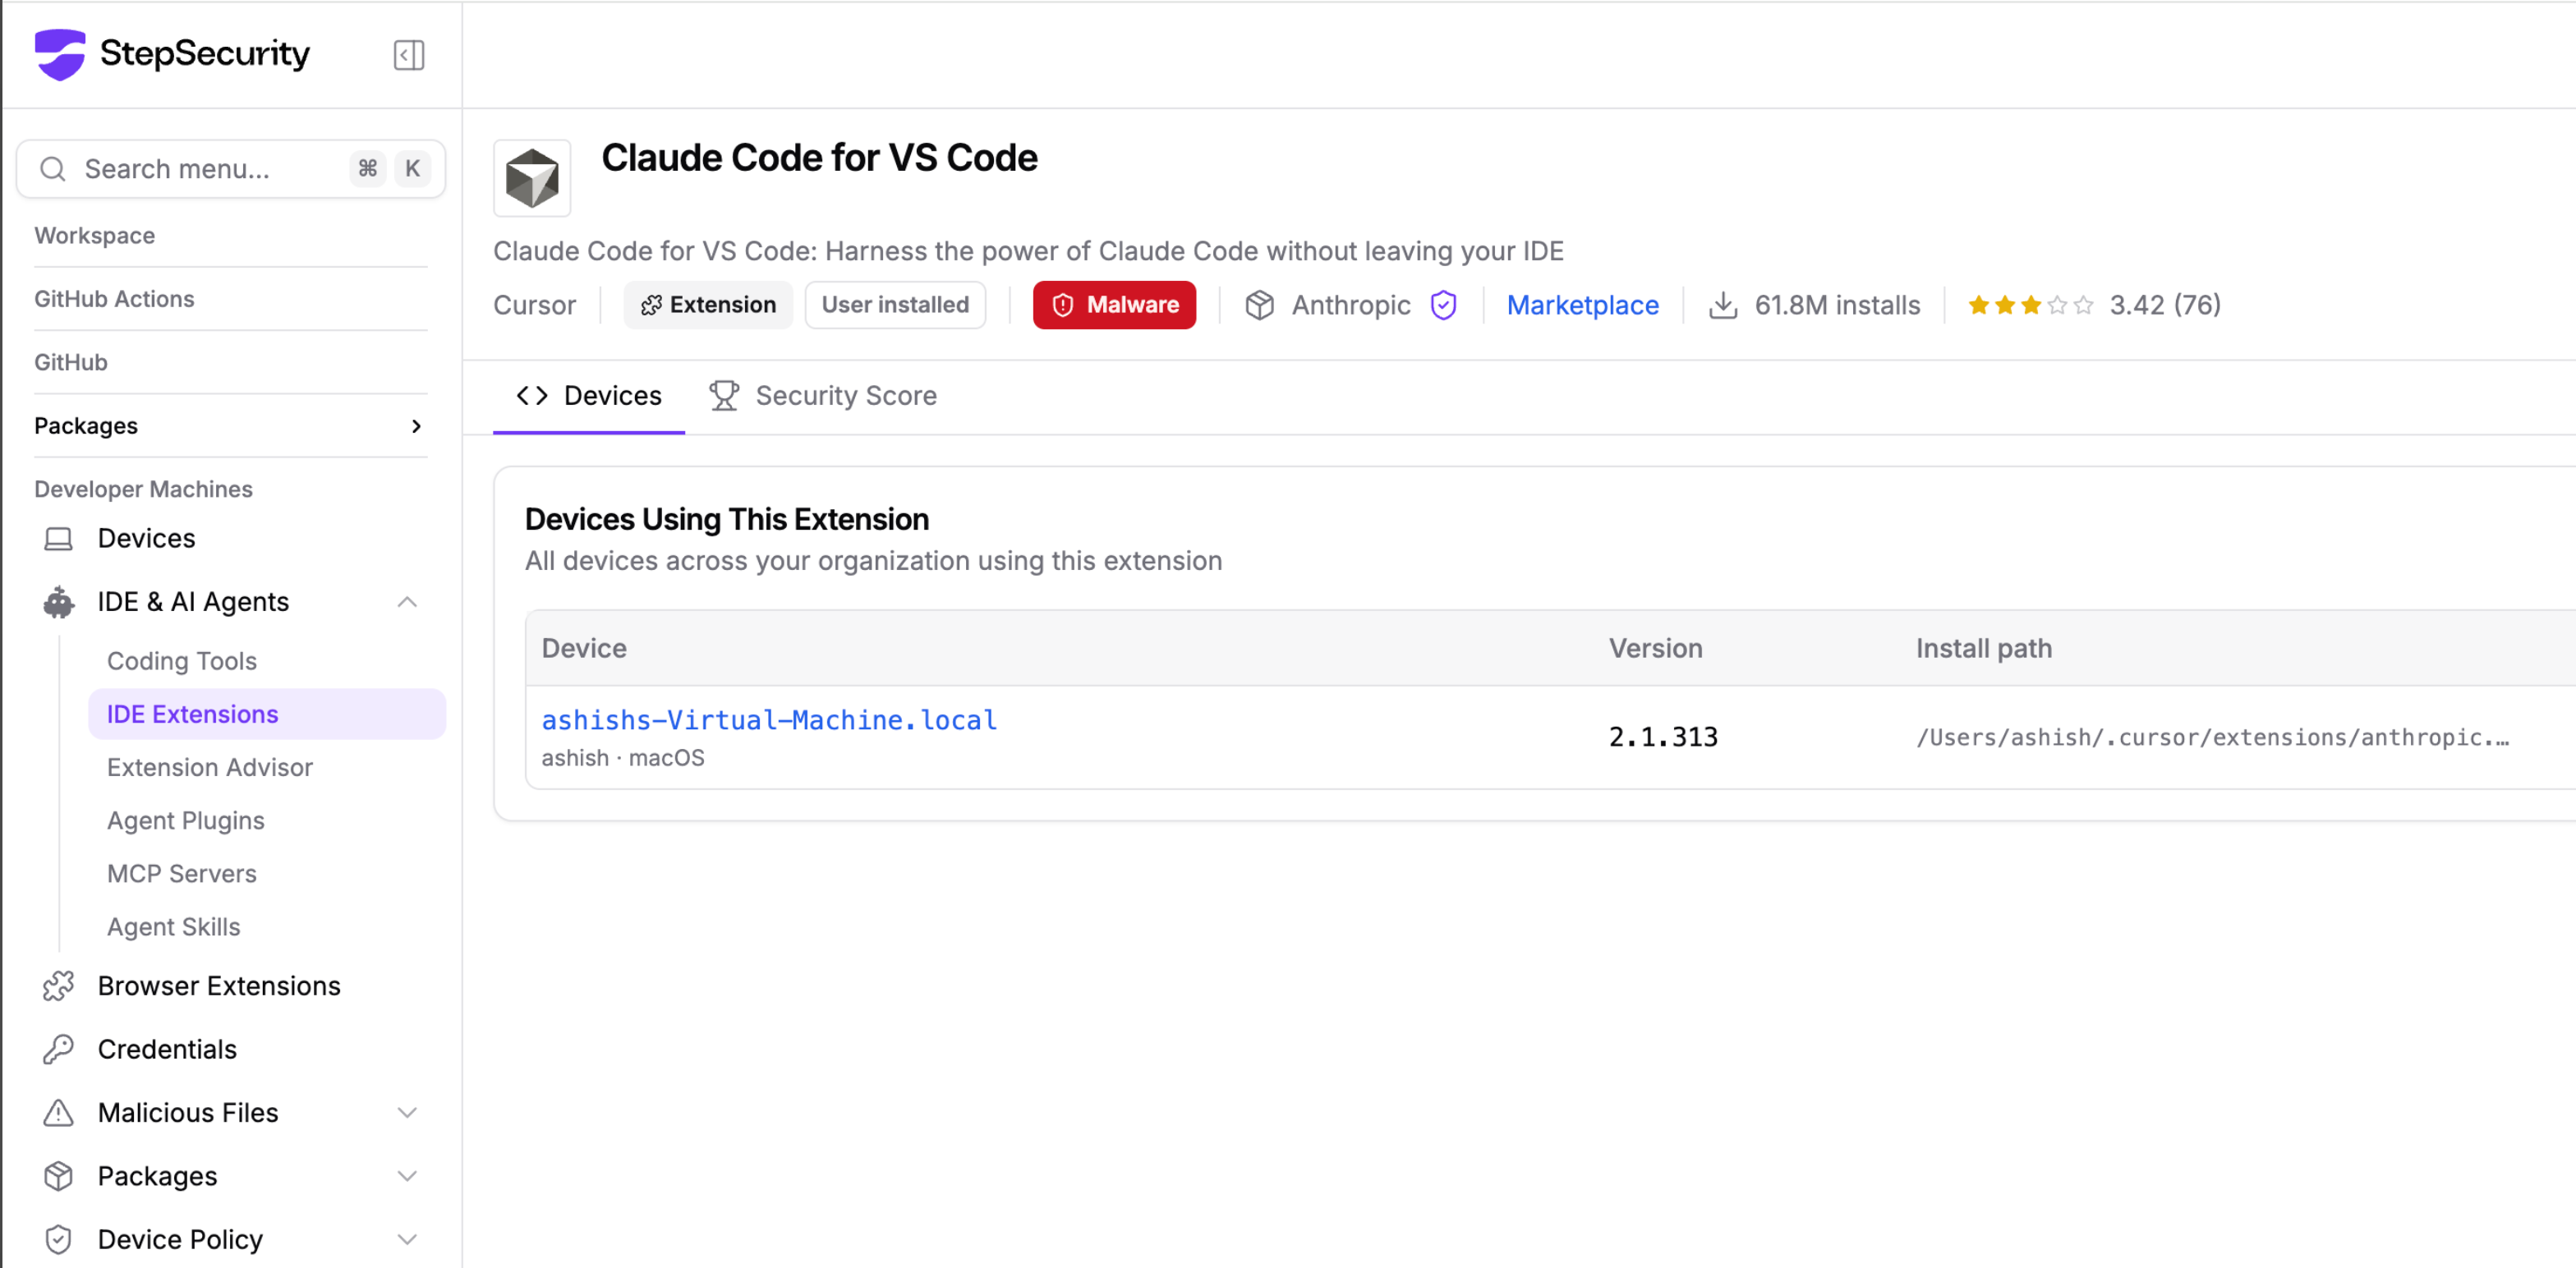
Cursor مارکتپلیس را موقتاً پایین آورد، نسخهی آلوده را حذف کرد و نسخهی 2.1.314 جایش آمد. کلیدهایش را عوض کرد، مارکتپلیس را از نو ساخت و با ارائهدهندهی ابری سرور مهاجم را از کار انداخت. هنوز کسی توضیح نداده مهاجم چطور توانست بسته را زیر شناسهی رسمی Anthropic منتشر کند. Anthropic هم تا الان بیانیهی عمومی نداده و در changelog آن نسخه از 2.1.312 مستقیم به 2.1.314 میرود. OpenSourceMalware میگوید پکیج npm و نسخهی مارکتپلیس مایکروسافت سالماند. دربارهی Open VSX گزارشها با هم فرق دارند: StepSecurity آن را هم جزو مسیرهای آلوده میداند.
اگر بین ساعت ۱۲:۵۷ روز ۲۹ اکتبر تا ۰۰:۰۵ بامداد ۳۰ اکتبر (به وقت تهران) Claude Code را در Cursor نصب یا آپدیت کردهاید: فقط پاک کردن افزونه کافی نیست. دنبال کلید svc-telemetry در authorized_keys، فایلهای ~/.config/.smt و .smtk، و LaunchAgent با اسم com.apple.sysmond بگردید. پروسههای ssh به آن IP را ببندید، و توکنها و کلیدهای روی آن سیستم را از یک ماشین سالم عوض کنید. اسکریپتهای بررسی و پاکسازی در اطلاعیهی Cursor هست.
نظر من
این همان کابوسی است که مدتهاست دربارهاش حرف میزنیم. افزونهی IDE با همهی دسترسیهای شما اجرا میشود: سورسکد، کلیدهای SSH، توکنهای ابری. وقتی یک افزونهی رسمی با ۶۰ میلیون نصب از مسیر «آپدیت خودکار» آلوده میشود، دیگر «فقط از ناشر معتبر نصب کن» توصیهی کافیای نیست. ایراد اصلی هم به نظرم در خود مارکتپلیس است. اگر یک بسته بتواند زیر شناسهی Anthropic منتشر شود بدون آنکه امضای خود Anthropic را داشته باشد، زنجیرهی اعتماد از پایه مشکل دارد.
شانس آوردیم مهاجم شلخته بود. اگر کد درست کار میکرد، هزاران لپتاپ توسعهدهنده با یک تونل SSH باز در اختیارش بود. توصیهی عملی من: آپدیت خودکار افزونهها را خاموش کنید، نسخهها را در تیم pin کنید و روی نوشتن IDE در ~/.ssh و LaunchAgents هشدار بگذارید. در دنیای ایجنتها، IDE دیگر فقط ادیتور نیست، سطح حملهی اصلی است.
منابع: اطلاعیهی Cursor، Phorion، OpenSourceMalware، StepSecurity، The Hacker News، بحث Hacker News
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.