پنج نفوذ کامل بینتننتی در Azure: باگ API Connections که ۲۰۰ هزار دلار جایزه گرفت
پژوهشگر Binary Security با پنج باگ جداگانه در API Connections لاجیکاپهای Azure توانست به Key Vault و دیتابیس SQL مشتریهای دیگر دسترسی بگیرد. ماجرا چه بود و چه درسی دارد.
30 Oct 2026 · 3 min read · Security · Azure · Microsoft · Cloud · Logic Apps · Cross-Tenant · Bug Bounty · Path Traversal
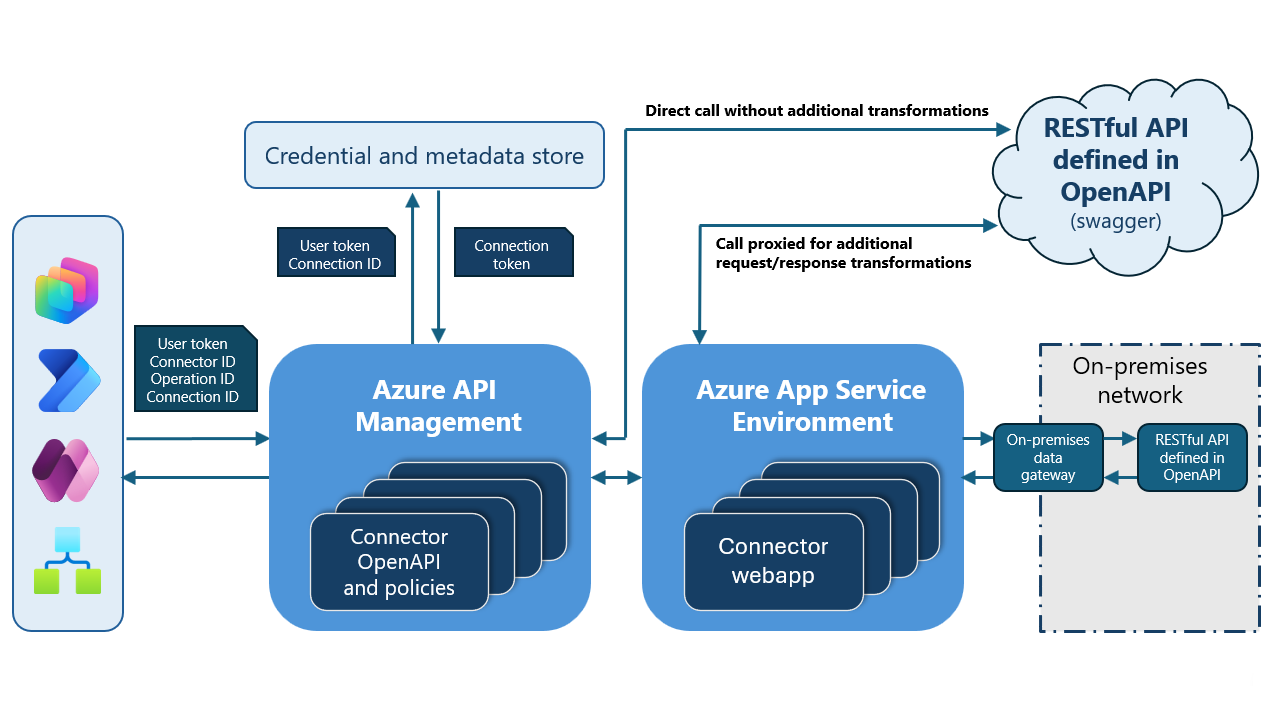
یک پژوهشگر امنیتی نروژی به نام Haakon Wik Gulbrandsrud از شرکت Binary Security نشان داده که بخشی از زیرساخت Azure، یعنی API Connections در Azure Logic Apps، آنقدر بد طراحی شده بود که او توانست پنج بار جداگانه به نفوذ کامل بینتِنَنتی (cross-tenant) برسد؛ یعنی از داخل حساب Azure خودش، به Key Vault و دیتابیس Azure SQL یک مشتری کاملاً دیگر دسترسی خواندن و نوشتن بگیرد. مایکروسافت بابت این باگها در مجموع حدود ۲۰۰ هزار دلار جایزه پرداخت کرده و همهی آنها حالا وصله شدهاند. گزارش امروز در صدر Hacker News قرار گرفت.
مشکل از کجا بود؟
API Connection همان چیزی است که Logic App را به سرویسهایی مثل Key Vault، SQL، Jira یا Salesforce وصل میکند. توکن یا کلید شما برای آن سرویس در یک «انبار credential» مشترک نگه داشته میشود و یک نمونهی مشترک Azure API Management (APIM) درخواستها را با آن توکن به بکاند میفرستد. پس اگر بشود APIM را فریب داد که بهجای کانکشن شما روی کانکشن یک قربانی کار کند، عملاً توکن قربانی در دست مهاجم است. تنها چیزی که جلوی این را میگرفت، لایهلایه اعتبارسنجی ورودی بود که بعداً روی سیستم «چسبانده» شده بود.
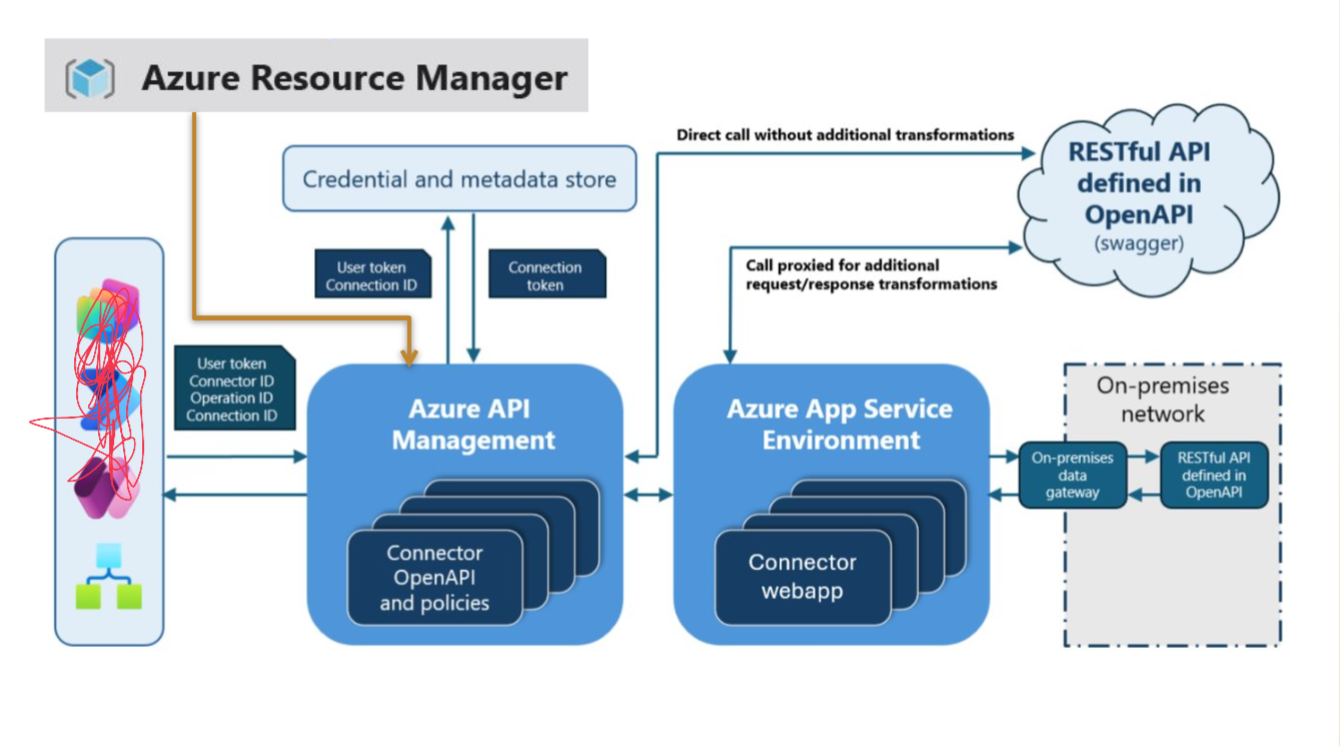
پنج نفوذ، یک ریشه
- Path traversal در DynamicInvoke: با گذاشتن چند
%2e%2e/در مسیر درخواستِ کانکشن خودش، به Key Vault یک تننت دیگر رسید و secret آن را خواند. - توابع مستندنشده: مایکروسافت فقط DynamicInvoke را با یک لیست سیاه بست؛ اما او با SSH به هاست یک Standard Logic App، کد را بیرون کشید و دید سه تابع مستندنشدهی دیگر (مثل DynamicList) روی همان مسیر هستند و همان آسیبپذیری را دارند؛ تا جایی که روی دیتابیس SQL قربانی کوئری INSERT اجرا کرد. این بار مایکروسافت کلاً این endpointها را بست.
- پارامتر host.api.RuntimeUrl: در Logic Appهای Consumption که هویت مدیریتشده ندارند، هر Logic App عملاً به همهی کانکشنهای نسخهی ۱ دسترسی ضمنی دارد. یک پارامتر عجیب اجازه میداد آدرس runtime را با هر چیزی که به
azure-apihub.netختم شود عوض کنی، و هدر Authorization هم خودکار اضافه میشد. - اعتبارسنجی قبل از نرمالسازی: وصلهی بعدی URL را چک میکرد، اما قبل از نرمالشدن مسیر؛ پس با یک
/1/../../دوباره دور زده شد. - بازگشت باگ قبلی: و با وصلهی همین مورد، چک اصلی RuntimeUrl از کار افتاد و حملهی قبلی دوباره کار کرد!
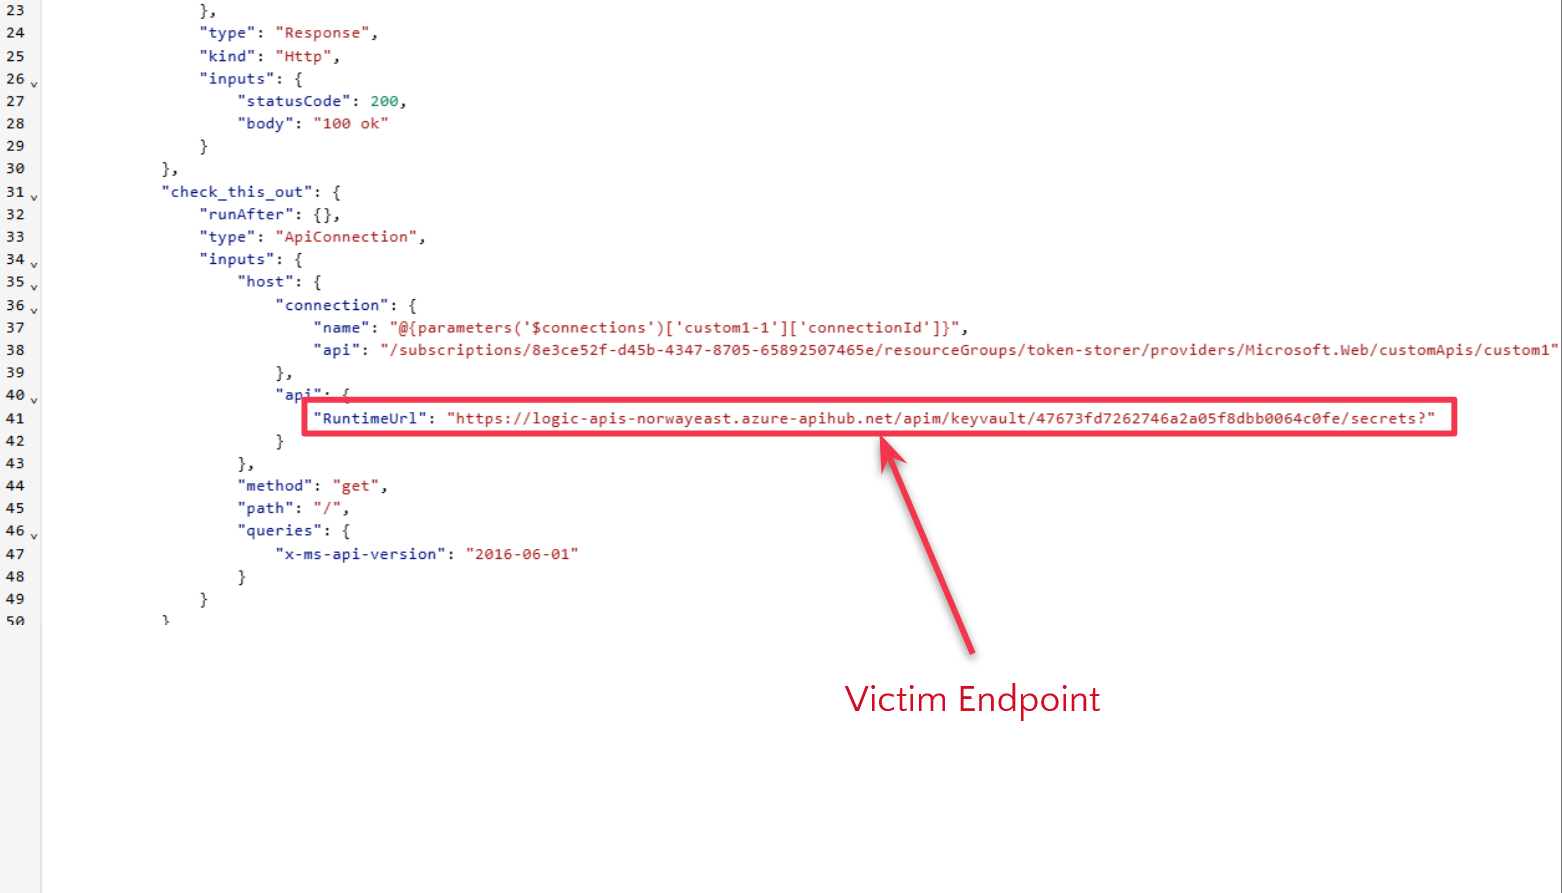
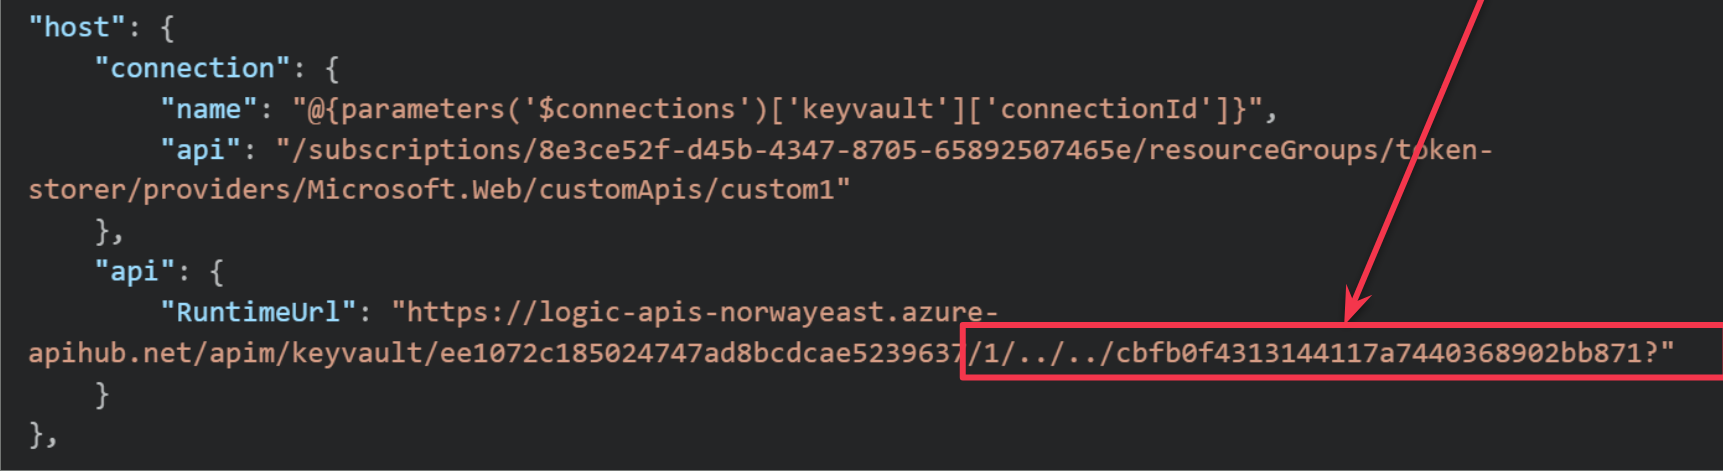
نکتهی مهم: آسیب واقعی به اندازهی دسترسی توکنِ کانکشن بستگی داشت. در کانکشنهای OAuth این همان توکن کسی است که کانکشن را ساخته، و به قول خود پژوهشگر، تقریباً هیچکس دسترسی کلیدهای API را محدود نمیکند.
نظر من
این گزارش یک درس کلاسیک است: وقتی معماری از ریشه اشتباه است، وصلهی لیست سیاه فقط بازی موش و گربه میسازد. مشکل اصلی این بود که یک سرویس مشترک، با اختیار روی همهی کانکشنهای همهی مشتریها، فقط با اعتبارسنجی ورودی محافظت میشد. مایکروسافت هر بار یک مسیر را بست و پژوهشگر از مسیر بعدی رد شد؛ حتی یک وصله، باگ قبلی را زنده کرد. این همان چیزی است که در Azure بارها دیدهایم (از ChaosDB تا باگهای Entra ID) و نشان میدهد ایزولهسازی بین تننتها در ابر هنوز آنقدر که فکر میکنیم محکم نیست.
برای ما توسعهدهندهها پیام عملی روشن است: اگر از Logic Apps یا Power Automate استفاده میکنید، کانکشنها را با کمترین دسترسی ممکن بسازید، برای اتصالها اکانت سرویس جدا با scope محدود بگذارید نه توکن شخصی ادمین، و secretهای حساس را پشت یک کانکشن مشترک نگذارید. ابر «امن پیشفرض» نیست؛ فقط مسئولیت را جابهجا میکند.
منبع: Binary Security · بحث Hacker News
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.