HTTP2Shell: یک باگ در Brotli گوگل، Node.js و پایتون و Envoy را در معرض RCE گذاشت
باگ CVE-2026-111497 در دیکودر Brotli که Codex Security اوپنایآی پیدا کرد، حالا از Node.js فراتر رفته و پایتون (requests، httpx، aiohttp)، Bun و Envoy را هم درگیر کرده. چه نسخههایی را آپدیت کنید و نظر من.
24 Oct 2026 · 3 min read · امنیت · Node.js · Python · Brotli · CVE-2026-111497 · RCE · HTTP2Shell · Hacker News
اگر سرویس Node.js یا پایتونی دارید که با بیرون HTTP حرف میزند، امروز وقت آپدیت است. باگ CVE-2026-111497 که اول با اسم Node2Shell شناخته میشد، حالا شرکت امنیتی Aikido اسمش را به HTTP2Shell تغییر داده، چون معلوم شد فقط مشکل Node نیست. این خبر الان یکی از بحثهای داغ Hacker News است.
ماجرا چیست؟
مشکل در دیکودر Brotli گوگل است؛ همان الگوریتم فشردهسازی که با هدر Content-Encoding: br در وب استفاده میشود. در نسخههای 1.0.3 تا 1.2.0، وقتی جریان داده یک «تعویض بلاک» نامعتبر درخواست میکند، دیکودر به جای اعلام خطای فرمت، فکر میکند فقط دادهی بیشتری لازم دارد و بایتهای جدید را به یک بافر داخلی ۸ بایتی اضافه میکند و از انتهایش بیرون مینویسد. نتیجه: out-of-bounds write که میتواند به crash، نشت حافظه یا اجرای کد از راه دور بدون احراز هویت برسد. امتیاز CVSS 4.0 آن ۹.۲ از ۱۰ است.
این باگ را دو محقق تیم Codex Security اوپنایآی (Khai Tran و Sylvie Mayer) پیدا کردند و Node.js در انتشار امنیتی ۲۱ اکتبر آن را پچ کرد.
اکسپلویت واقعی هم ساخته شد
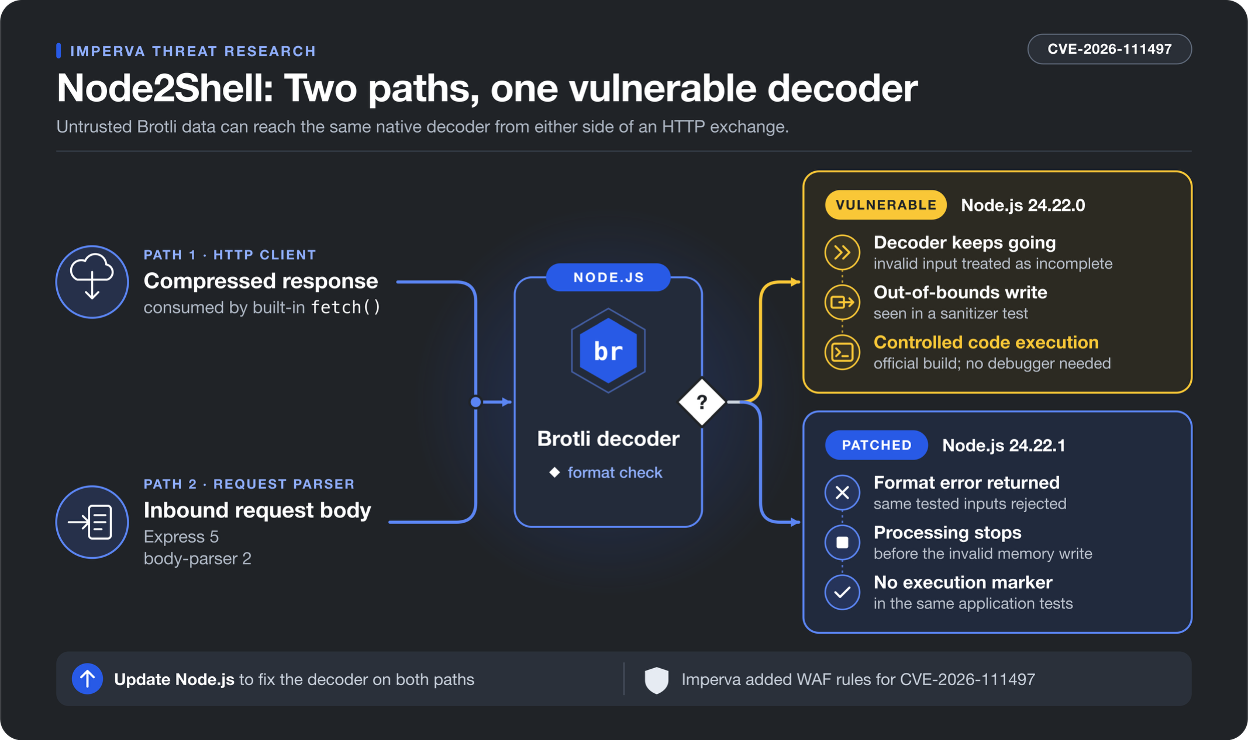
تیم قرمز Imperva روی ایمیج رسمی Node.js 24.22.0 و با Express 5 و body-parser 2 توانست کد دلخواه را اجرا کند؛ هم از مسیر پاسخ فشردهای که اپ با fetch() میگیرد، هم از مسیر body درخواست ورودی. یعنی حمله دوطرفه است: کلاینت مخرب سرور را میگیرد و سرور مخرب کلاینت را. نسخهی 24.22.1 همان ورودیها را رد کرد.
چرا اسمش شد HTTP2Shell؟
چون Node.js، Bun، Envoy و پکیجهای پایتونی Brotli و brotlicffi هر کدام کپی خودشان از کد C گوگل را با خودشان میبرند. در پایتون قضیه بدتر است: کافی است پکیج Brotli نصب باشد (که خیلی وقتها به صورت وابستگی غیرمستقیم، مثلاً با Scrapy، میآید) تا urllib3 و در نتیجه requests، و همینطور httpx و aiohttp، پاسخها را خودکار از حالت فشرده خارج کنند. پکیج Brotli ماهانه حدود ۸۲.۸ میلیون دانلود دارد. طبق Aikido، release noteهای نسخههای پچشدهی پایتون حرفی از CVE نزدهاند و ابزارهایی مثل pip-audit و Dependabot تا همین اواخر آن را پرچم نمیزدند.
چه کار کنید؟
- Node.js: به 22.23.4، 24.22.1 یا 26.12.1 (یا جدیدتر) آپدیت کنید و ایمیجهای Docker را دوباره build کنید. نسخههای EOL پچ ندارند.
- پایتون:
pip install -U brotli brotlicffiتا Brotli 1.2.1 و brotlicffi 1.2.1.0. اگر لازمشان ندارید، حذفشان هم جواب میدهد. - libbrotli سیستمی: 1.2.1، یا برای شاخههای قدیمی 1.0.10 و 1.1.1. Bun و Envoy را هم چک کنید.
- Apache و Nginx در تنظیمات پیشفرض Brotli را decompress نمیکنند، ولی اپلیکیشن پشتشان ممکن است بکند.
نظر من
عجیبترین بخش ماجرا برای من این است که گوگل این باگ را ۲۷ فوریه در سورس درست کرده بود، بدون اینکه آن را اصلاح امنیتی علامت بزند، و حدود هشت ماه هیچ نسخهای از آن منتشر نشد. یعنی پچ جلوی چشم همه بود و کسی نفهمید چقدر جدی است. این دقیقاً همان مشکل کتابخانههای C است که در هزار جا vendor میشوند: یک باگ، ده پروژه، ده چرخهی انتشار جدا.
نکتهی دوم اینکه دوباره یک ایجنت امنیتی هوش مصنوعی (Codex Security) باگی را پیدا کرده که سالها در یکی از پرکاربردترین کتابخانههای وب خوابیده بود. به نظرم از این به بعد باید منتظر موج بیشتری از این CVEها باشیم. توصیهی عملیام ساده است: منتظر اسکنر نمانید، همین امروز نسخهی Node داخل ایمیجهایتان و پکیجهای Brotli در محیطهای پایتون را دستی چک کنید.
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.