نفوذ به Northflank: همهی Environment Variableها لو رفتهاند؛ نهمین قربانی «اکتبر سیاه» پلتفرمهای AI
پلتفرم ابری Northflank هک شد و از کاربران خواسته همهی secretها را عوض کنند. Wiz میگوید این نهمین پلتفرم AI است که این ماه قربانی موج LLMJacking شده.
31 Oct 2026 · 3 min read · Security · Northflank · Breach · LLMJacking · AI · API Keys · Wiz · DevOps · Cloud
پلتفرم ابری Northflank که خیلی از تیمها سرویس، دیتابیس و ایجنتهای هوش مصنوعیشان را رویش اجرا میکنند، دیروز (۳۰ اکتبر) رسماً اعلام کرد که هک شده. توصیهی خود Northflank در صفحهی وضعیتش بیپرده است: فرض کنید همهی Environment Variableهایتان رمزگشایی شدهاند و همین حالا همهی کلیدها و رمزها را عوض کنید. این خبر با بیش از ۴۰۰ امتیاز و نزدیک ۳۰۰ کامنت در صدر Hacker News قرار گرفت.
چه اتفاقی افتاد؟
طبق تایملاین Northflank، ساعت ۱۱:۴۳ به وقت UTC یک هشدار تهدید از طرف Wiz رسید، مهندسها یک دقیقه بعد بررسی را شروع کردند و طی حدود یک ساعت چند وصلهی پشتسرهم روی Network Policy و زیرساخت زدند و از تیم واکنش به حادثهی Wiz هم کمک گرفتند. بخش زیادی از پلتفرم (شبکه، سرتیفیکیتها، سرویسها، Addonها، Jobها و Buildها) هنوز در وضعیت «Major outage» است.
- همهی secretها را عوض کنید: روی workloadها، secret groupها و global secretها.
- چرخش رمز برای Postgres و MongoDB برای همه فعال شده و بهتر است دسترسی عمومی Addonها را ببندید.
- چند کاربر تأیید کردهاند که کلیدهای API هوش مصنوعیشان که در Northflank ذخیره بود، توسط کس دیگری مصرف شده.
- Northflank حالا Audit Log را برای همه، حتی کاربران رایگان، فعال کرده است.
تنها نیست: «اکتبر سیاه» پلتفرمهای AI
نکتهی اصلی این است که Northflank استثنا نیست. Wiz در گزارشی با عنوان Black October میگوید فقط در همین ماه دستکم ۹ پلتفرم توسعهی هوش مصنوعی نفوذ را اعلام کردهاند: Fireworks AI، Andromeda، Zeabur، Lightning AI، OpenCode، Railway، Warp، CommandCode و حالا Northflank. ریشهها فرق دارد (اعتبارنامهی دزدیدهشده، ارتقای دسترسی در زیرساخت Build، وابستگی شخص ثالث) ولی هدف یکی است: شکار Environment Variableها، بهخصوص کلیدهای API مدلهای زبانی. Zeabur حتی به خاطر همین حادثه دارد تعطیل میشود.
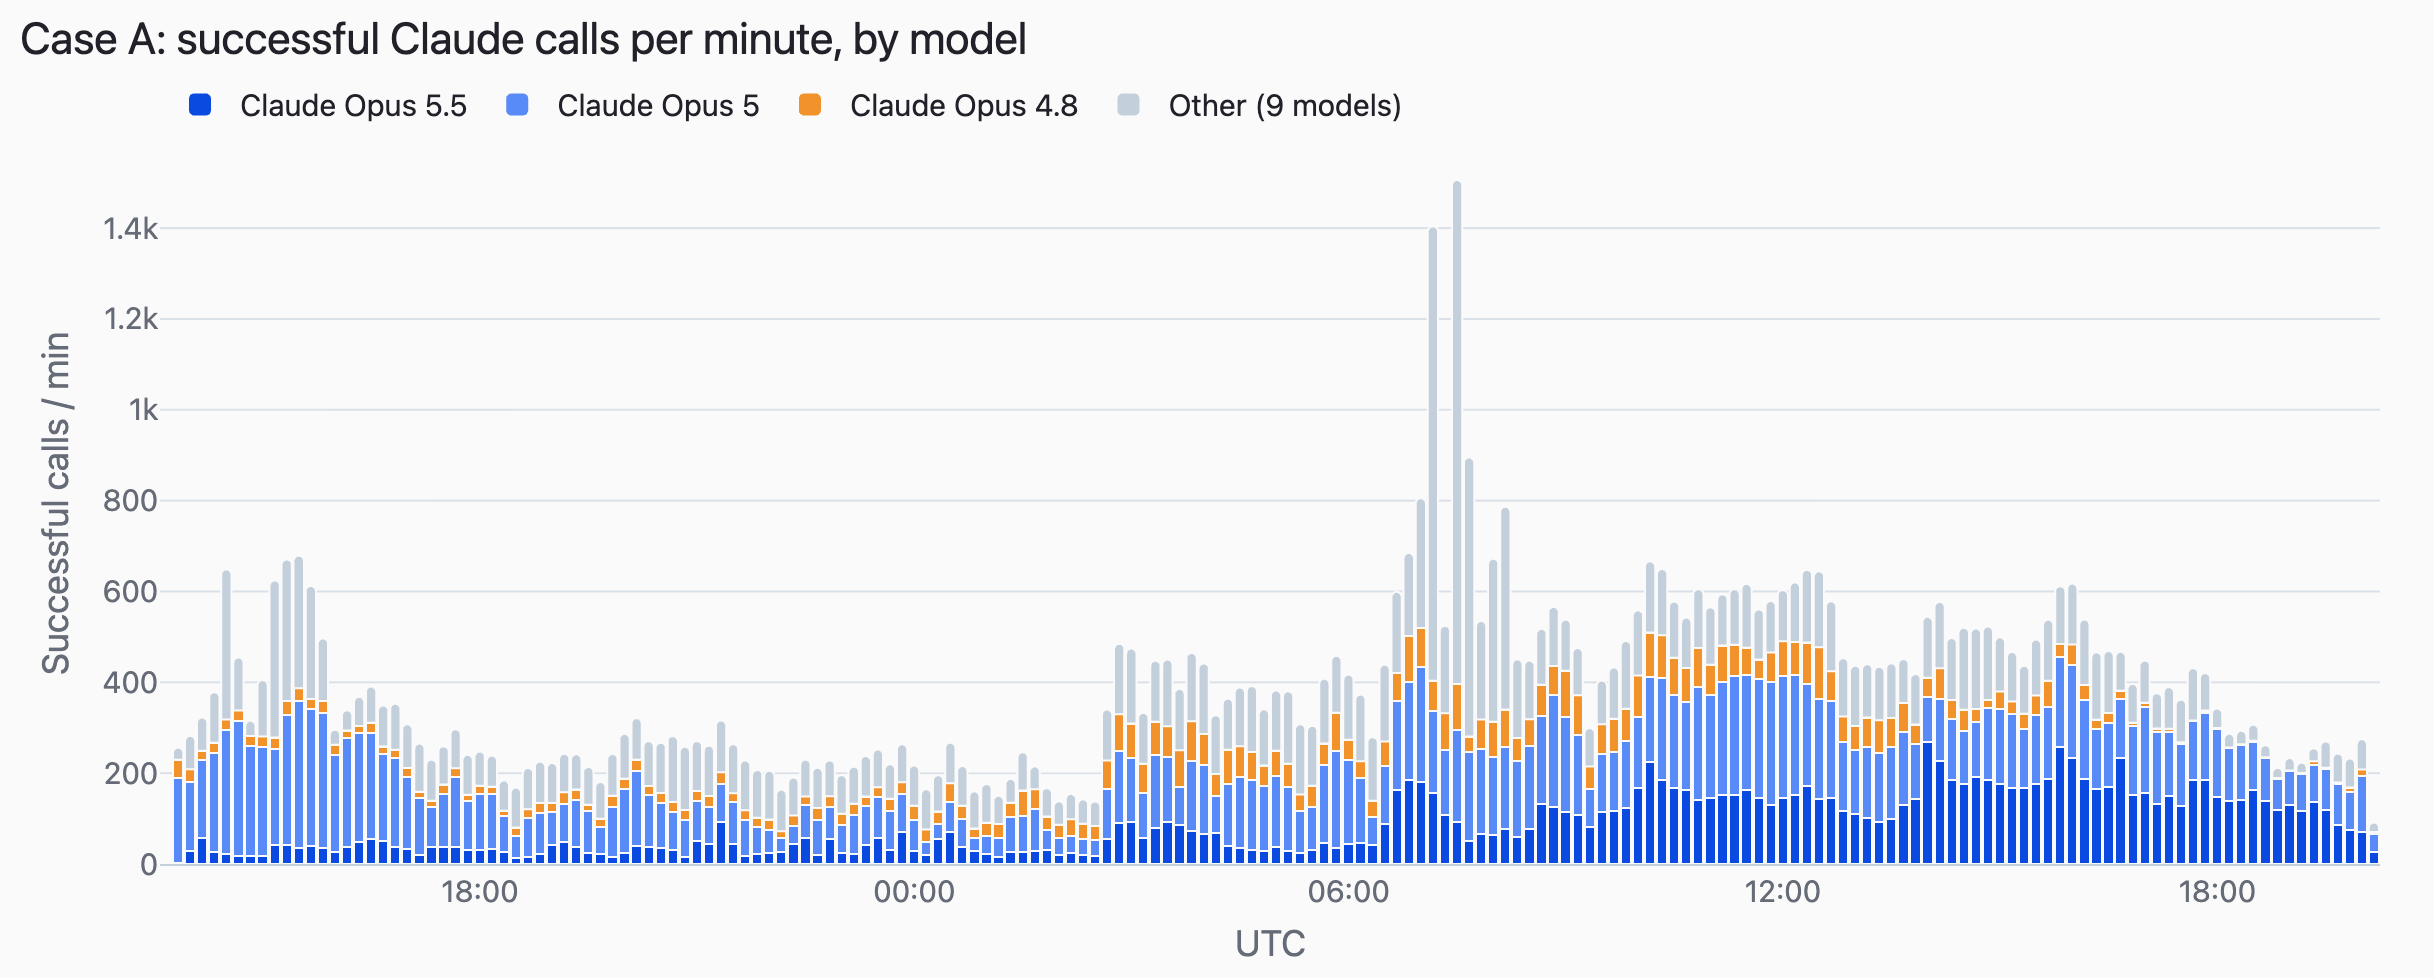
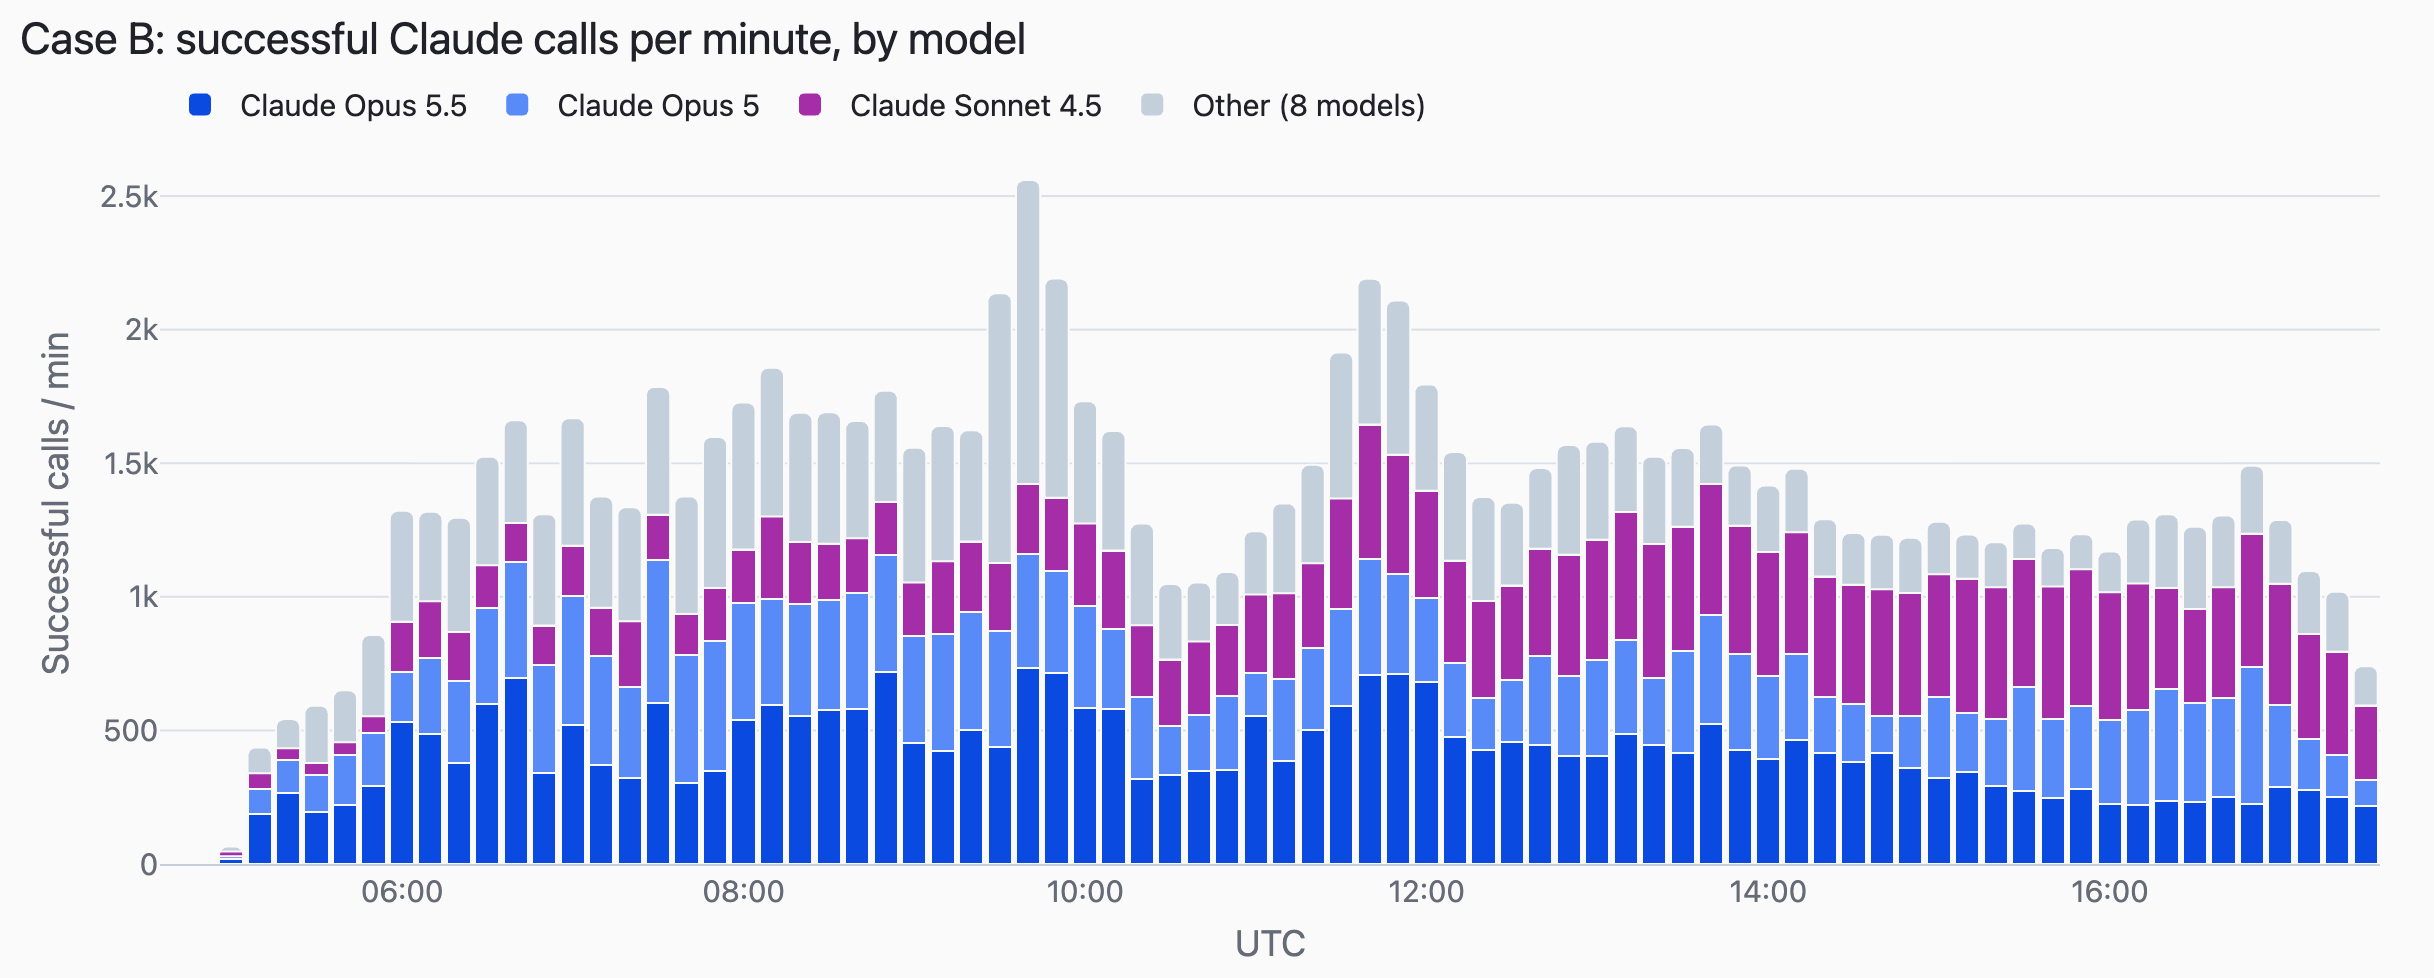
اسم این بازی LLMJacking است: کلید شما را میدزدند، چند دقیقه بعد تستش میکنند و بعد روی آن یک «سرویس ارزان» دسترسی به Claude و GPT میفروشند. Wiz دو مورد واقعی را دنبال کرده: در یکی ظرف ۳۰ ساعت حدود ۸۰۰ هزار تماس با Bedrock زده شد و در دیگری ظرف ۱۳ ساعت ۱.۷ میلیون تماس. فقط همین دو کلید، با قیمت رسمی، بیش از ۱۰۰ هزار دلار هزینه روی دست صاحبشان گذاشتهاند.
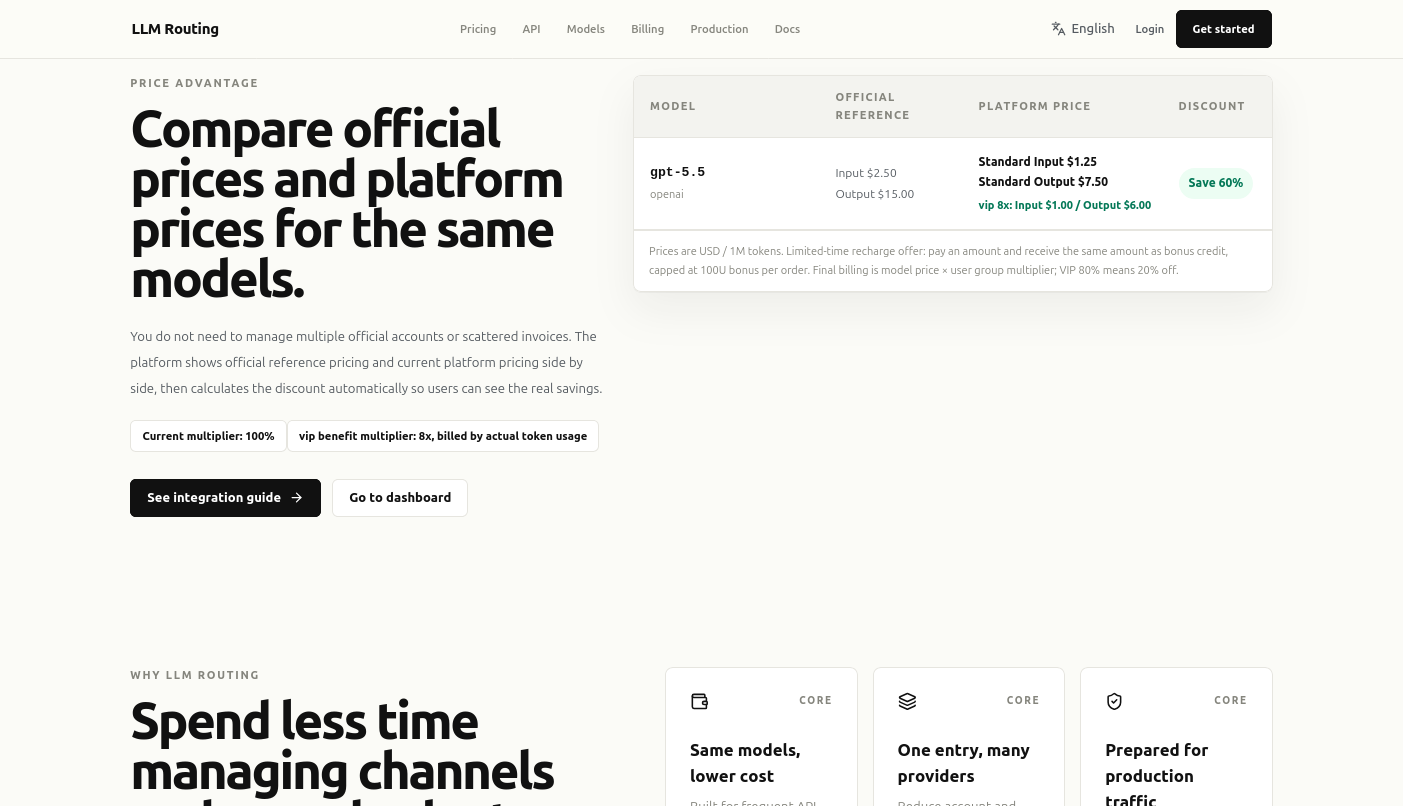
Wiz ردپای یکی از بازیگرها با نام مستعار «momo» را تا سایتهایی گرفته که دسترسی تخفیفدار به مدلهای پیشرو را با پرداخت USDT میفروشند. خود Northflank هم در آپدیتش گفته IPهایی که در گزارش Wiz آمده با گزارشهای کاربرانش همخوانی دارد.
نظر من
این دیگر «یک هک» نیست، یک صنعت است. کلید API مدلهای زبانی الان نقدشوندهترین چیزی است که در یک سرور پیدا میشود؛ از کارت اعتباری هم راحتتر فروخته میشود و صاحبش معمولاً وقتی میفهمد که صورتحساب چندهزار دلاری رسیده. و ایجنتهای خودکار هم سرعت حمله را آنقدر بالا بردهاند که از نفوذ تا اولین سوءاستفاده کمتر از نیم ساعت طول میکشد.
اگر روی Northflank یا هر کدام از آن ۹ پلتفرم چیزی دارید، همین امروز کلیدها را عوض کنید. ولی درس کلیتر این است: کلیدهای AI را مثل رمز بانکی ببینید. برایشان سقف خرج و هشدار مصرف بگذارید، دسترسیشان را به مدل و Region لازم محدود کنید (مورد B دقیقاً به خاطر همین محدودیت کمتر ضربه خورد) و ترجیحاً بهجای کلید ثابت از توکنهای کوتاهعمر استفاده کنید. Env var امنترین جای دنیا نیست، فقط راحتترین است.
Comments +
00No comments yet — be the first. هنوز نظری ثبت نشده؛ اولین نفر باش.